המדריך המלא לאבטחת אתר וורדפרס ב-2026: מעבר לפלאגינים
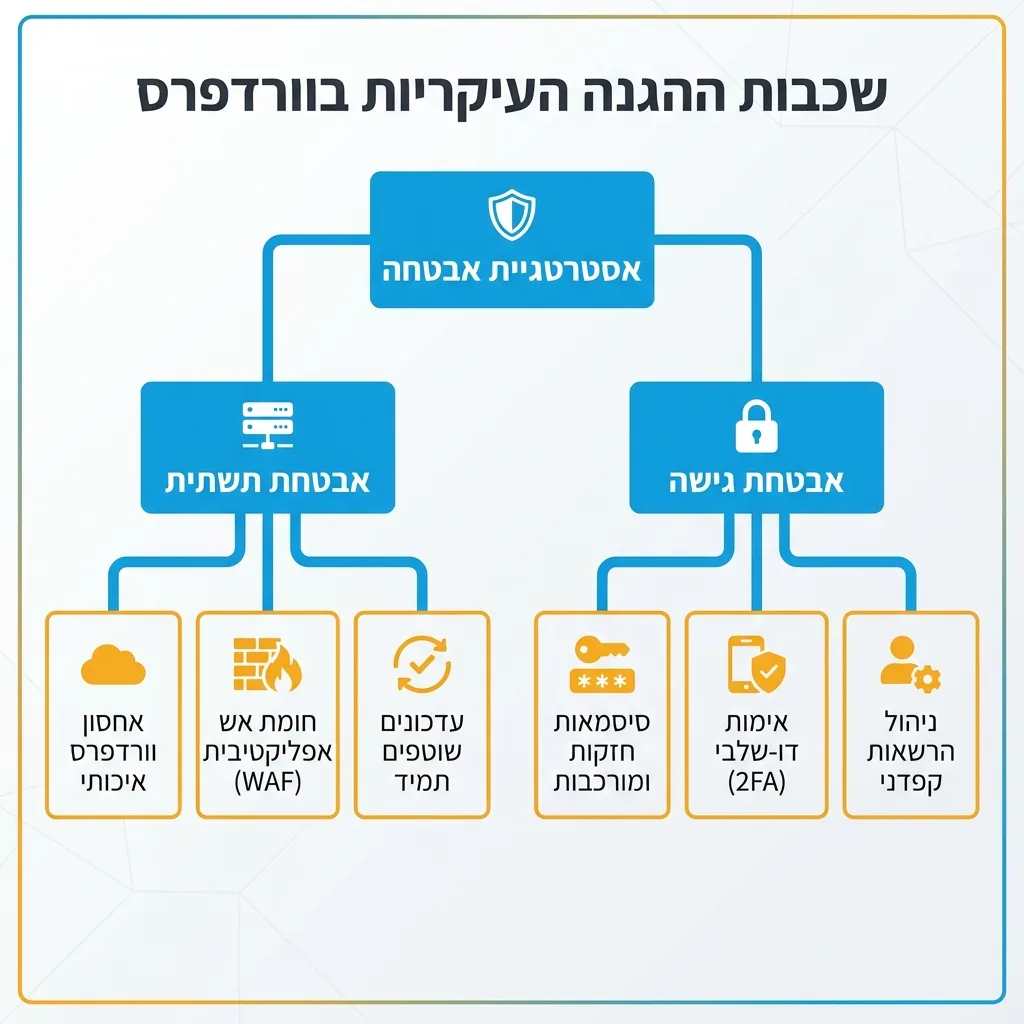
אבטחת אתר וורדפרס היא תהליך רב-שכבתי שדורש יותר מהתקנת תוסף. המפתח הוא גישה פרואקטיבית שכוללת הקשחת קבצי הליבה, ניהול הרשאות קפדני וניטור מתמיד. אלו…
- מאת
- מערכת האתר
- פורסם
- קריאה
- 13 דק'
- אורך
- 2,323 מילים
- REF
- SEC/639
נכתב בתאריך 8 באוקטובר 2026
אבטחת אתר וורדפרס היא תהליך רב-שכבתי שדורש יותר מהתקנת תוסף. המפתח הוא גישה פרואקטיבית שכוללת הקשחת קבצי הליבה, ניהול הרשאות קפדני וניטור מתמיד. אלו הצעדים המרכזיים שיהפכו את האתר שלכם למאובטח הרבה יותר:
- יסודות חזקים: בחרו חברת אחסון מאובטחת והקפידו לעדכן באופן קבוע את ליבת המערכת, התוספים והתבניות. זו נקודת התורפה הנפוצה ביותר.
- הגנה על הכניסה: השתמשו בסיסמאות חזקות, הפעילו אימות דו-שלבי (2FA), שנו את שם המשתמש 'admin' והגבילו הרשאות לפי הצורך.
- הקשחה ידנית: אבטחו את קבצי הליבה הרגישים (`wp-config.php` ו-`.htaccess`) כדי לחסום גישה לא מורשית ולנטרל פרצות נפוצות.
- ניהול נכסים: מחקו תוספים ותבניות שאינם בשימוש. הם מהווים כ-96% ממקורות הפריצה, גם כשהם לא פעילים.
- גיבוי וניטור: הגדירו גיבויים אוטומטיים למיקום חיצוני ובדקו את יכולת השחזור שלהם. השתמשו בחומת אש אפליקטיבית (WAF) וסרקו את האתר באופן קבוע.
התקנתם תוסף אבטחה לאתר הוורדפרס שלכם, ואתם מרגישים רגועים. סימנתם וי, ועכשיו אפשר להתמקד בתוכן, בשיווק, בלקוחות. אבל האם זה באמת מספיק? מהניסיון שלנו ב-SiteLink, אנחנו יכולים להגיד בביטחון: תוסף אבטחה הוא התחלה טובה, אבל הוא רק השכבה הראשונה בבצל.
האקרים לא מחפשים רק אתרים גדולים. הם סורקים את הרשת באופן אוטומטי ומחפשים דלתות פתוחות, פרצות ידועות, סיסמאות חלשות. אתר לא מאובטח הוא הזמנה פתוחה לצרות – מגניבת מידע ופגיעה במוניטין ועד להשבתה מלאה של האתר שלכם. החדשות הטובות הן שאפשר להפוך את האתר שלכם למבצר, והרבה מהפעולות החשובות ביותר נמצאות בשליטתכם המלאה, בלי תלות בתוסף כזה או אחר.
במדריך הזה נצלול עמוק יותר. נדבר על הצעדים הידניים והעקרונות שמאחורי הקלעים שיהפכו את אתר הוורדפרס שלכם למאובטח באמת ב-2026. לא עוד פלסטרים, אלא בניית יסודות חזקים מההתחלה.
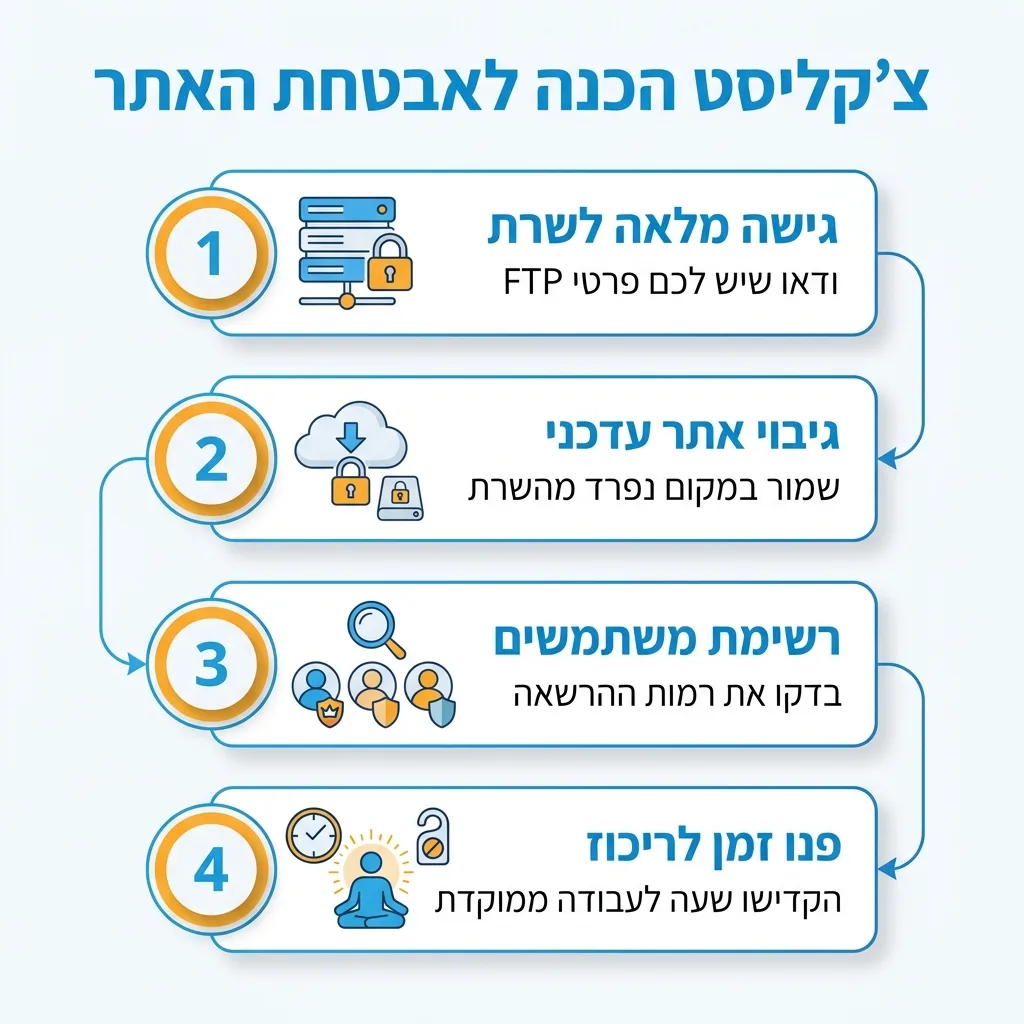
לפני שמתחילים: צ'קליסט הכנה מהיר
כדי לבצע את הצעדים במדריך הזה בצורה חלקה ובטוחה, חשוב להכין כמה דברים מראש. אל תדלגו על השלב הזה – הוא יכול לחסוך לכם הרבה כאב ראש בהמשך.
מה להכין מראש:
✓ גישה מלאה לשרת האחסון שלכם (דרך cPanel, Plesk או מנהל קבצים אחר) ופרטי FTP/SFTP.
✓ גיבוי מלא ועדכני של כל קבצי האתר ומסד הנתונים. ודאו שהגיבוי שמור במקום נפרד מהשרת (כמו Google Drive, Dropbox או במחשב).
✓ רשימה של כל המשתמשים הרשומים באתר ורמות ההרשאה שלהם.
✓ כ-30-60 דקות של זמן פנוי שבו תוכלו לעבוד על האתר בריכוז.
שלב 1: יסודות הבטון – אחסון איכותי ועדכונים שוטפים
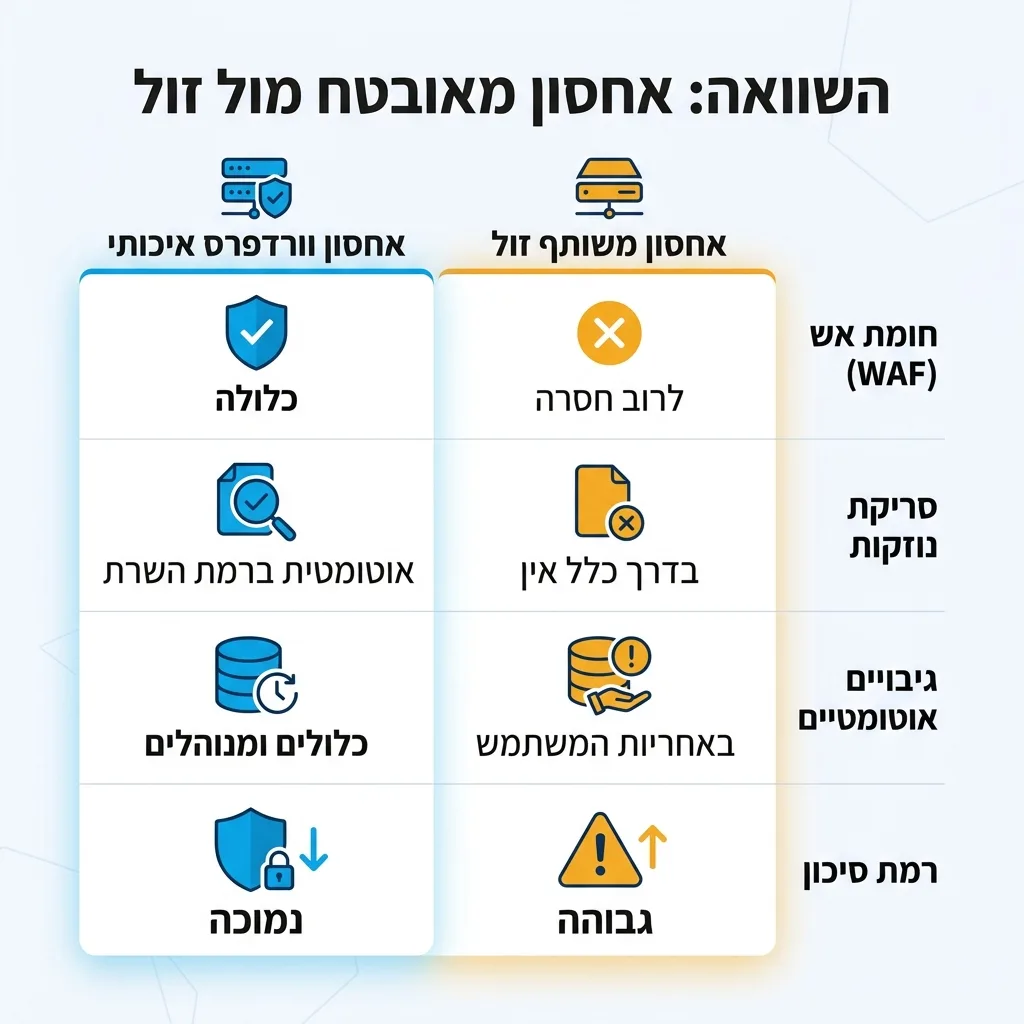
אפשר לבנות את המבצר הכי חזק בעולם, אבל אם הוא יושב על ביצה טובענית, הוא יתמוטט. באנלוגיה שלנו, הביצה היא שרת האחסון. חברת אחסון זולה ולא מאובטחת יכולה לחשוף את האתר שלכם לסיכונים ברמת השרת, שלא משנה כמה תתאמצו לאבטח את וורדפרס עצמה.
בחרו חברת אחסון שמתמחה בוורדפרס ומציעה פיצ'רים כמו חומת אש אפליקטיבית (WAF), סריקת תוכנות זדוניות ברמת השרת, וגיבויים אוטומטיים. שרת מאובטח הוא קו ההגנה הראשון שלכם, עוד לפני שהתוקף בכלל מגיע לאתר.
החשיבות הקריטית של עדכונים
הסיבה מספר אחת לפריצות לאתרי וורדפרס היא תוכנה לא מעודכנת. זה נכון לליבת המערכת, לתבניות ובעיקר לתוספים. כל עדכון, גם אם הוא נראה מינורי, מכיל לעיתים קרובות תיקוני אבטחה קריטיים לפרצות שהתגלו. הקפידו להפעיל עדכונים אוטומטיים לפחות לגרסאות משניות של וורדפרס ולבדוק ידנית פעם בשבוע אם יש עדכונים לתוספים ולתבנית.
שלב 2: השער הקדמי – ניהול משתמשים וסיסמאות
רוב ניסיונות הפריצה מתחילים בדלת הכניסה – עמוד ההתחברות למערכת הניהול. חיזוק האבטחה בנקודה זו יכול לחסום אחוז עצום מההתקפות האוטומטיות.
סיסמאות חזקות ואימות דו-שלבי (2FA)
ודאו שכל המשתמשים באתר, במיוחד מנהלים ועורכים, משתמשים בסיסמאות חזקות וארוכות (לפחות 12 תווים, כולל אותיות, מספרים וסמלים). יותר חשוב מזה: הפעילו אימות דו-שלבי (2FA). זה אומר שגם אם האקר יצליח לגנוב את הסיסמה, הוא עדיין יצטרך קוד חד-פעמי מהטלפון שלכם כדי להיכנס. זו שכבת הגנה שמנטרלת כמעט לחלוטין מתקפות ניחוש סיסמאות.
היפרדו מ-'admin' והגבילו הרשאות
אם עדיין יש לכם משתמש עם שם המשתמש 'admin', אתם מקלים על התוקפים. זה שם המשתמש הראשון שהם מנסים לנחש. צרו משתמש מנהל חדש עם שם ייחודי, העבירו אליו את כל התכנים של 'admin' ואז מחקו את המשתמש הישן.
בנוסף, פעלו לפי "עקרון ההרשאה המינימלית": תנו לכל משתמש רק את ההרשאות שהוא באמת צריך. כותב אורח לא צריך הרשאות עורך, ועורך לא צריך הרשאות מנהל. ככל שיש פחות חשבונות עם הרשאות גבוהות, כך קטן שטח התקיפה. זהו גם חלק חשוב בהגנה על הפרטיות, כפי שנדרש בחוק בישראל.
שלב 3: חדר הבקרה – הקשחת קבצי הליבה של וורדפרס
כאן אנחנו נכנסים לעבודה קצת יותר טכנית, אבל היא קריטית. שני קבצים בתיקייה הראשית של האתר שלכם, `wp-config.php` ו-`.htaccess`, הם המפתחות לממלכה. אבטחה שלהם היא צעד משמעותי.
הגנה על קובץ wp-config.php
קובץ זה מכיל את פרטי ההתחברות למסד הנתונים שלכם – המידע הכי רגיש באתר. אם מישהו משיג גישה לקובץ הזה, יש לו גישה לכל המידע. ניתן להוסיף קטע קוד קצר לקובץ ה-`.htaccess` כדי לחסום גישה ישירה לקובץ ה-`wp-config.php` מהדפדפן.
אזהרה: לפני עריכת קבצי ליבה
בצעו תמיד גיבוי של הקובץ לפני שאתם עורכים אותו. טעות קטנה בקוד עלולה להשבית את האתר. העתיקו את התוכן המקורי לקובץ טקסט במחשב שלכם למקרה שתצטרכו לשחזר.
הוסיפו את הקוד הבא לקובץ `.htaccess` שלכם:
<files wp-config.php>
order allow,deny
deny from all
</files>
חיזוק האבטחה דרך קובץ .htaccess
קובץ ה-`.htaccess` הוא קובץ תצורה רב עוצמה של שרת אפאצ'י (השרת הנפוץ ביותר לאחסון אתרי וורדפרס). אפשר להשתמש בו כדי להוסיף שכבות הגנה נוספות, כמו חסימת גישה לקבצים רגישים אחרים ונטרול הפעלה של סקריפטים בתיקיות שבהן הם לא אמורים לפעול (כמו תיקיית ההעלאות).
לדוגמה, כדי למנוע הרצת קבצי PHP מתוך תיקיית ההעלאות (מקום מועדף על האקרים להשתיל קוד זדוני), צרו קובץ `.htaccess` חדש בתוך התיקייה `wp-content/uploads/` והוסיפו לו את השורה הבאה:
<Files *.php>
deny from all
</Files>
שלב 4: הכספת – אבטחת מסד הנתונים
מסד הנתונים (Database) הוא המקום בו כל המידע של האתר שלכם מאוחסן: פוסטים, עמודים, פרטי משתמשים, הגדרות ועוד. כברירת מחדל, כל הטבלאות במסד הנתונים של וורדפרס מתחילות בקידומת `wp_`. זה מקל על תוקפים לכתוב סקריפטים אוטומטיים שמנסים לתקוף את מסד הנתונים.
בזמן התקנה של אתר חדש, תמיד שנו את הקידומת למשהו ייחודי ואקראי (למשל `a4f8g_`). באתר קיים, התהליך מורכב יותר ודורש שינויים בקובץ `wp-config.php` וגם במסד הנתונים עצמו, ולכן מומלץ להיעזר בתוסף ייעודי או באיש מקצוע אם אינכם בטוחים. שינוי קטן זה מקשה משמעותית על התקפות אוטומטיות.
שלב 5: ניקיון וסדר – ניהול תוספים ותבניות
כפי שציינו, תוספים הם נקודת התורפה הגדולה ביותר בוורדפרס. מחקרים מראים שוב ושוב שכ-96% מפרצות האבטחה המזוהות מקורן בתוספים. כל תוסף או תבנית שמותקנים באתר שלכם, גם אם הם לא פעילים, הם דלת פוטנציאלית לתוקפים.
עברו על רשימת התוספים והתבניות שלכם ומחקו כל מה שאינו בשימוש פעיל. לא רק לכבות, למחוק לחלוטין. זה מצמצם את "שטח התקיפה" של האתר שלכם באופן דרמטי. לפני התקנת תוסף חדש, בדקו מתי הוא עודכן לאחרונה, מה הדירוג שלו וכמה התקנות פעילות יש לו. תוסף שלא עודכן במשך שנה הוא דגל אדום.
שלב 6: חותמת אמינות – חשיבות תעודת SSL
תעודת SSL (שגורמת לאתר שלכם להופיע עם `https://` ומנעול ירוק) היא כבר לא אופציה, היא חובה. היא מצפינה את התקשורת בין הדפדפן של המבקר לבין השרת. ללא SSL, פרטים כמו שם משתמש וסיסמה הנשלחים בזמן ההתחברות עלולים להיגנב בקלות ברשתות Wi-Fi ציבוריות.
כיום, רוב חברות האחסון הטובות מציעות תעודת SSL בסיסית בחינם (Let's Encrypt). ודאו שהיא מותקנת ופעילה, ושהאתר שלכם מפנה את כל התנועה באופן אוטומטי מ-HTTP ל-HTTPS. זה לא רק טוב לאבטחה, אלא גם פקטור דירוג חשוב בגוגל, כפי שכל מומחה ל-SEO טכני יגיד לכם.
שלב 7: השומרים על החומות – גיבויים, ניטור ו-WAF
גם באתר המאובטח ביותר, דברים יכולים להשתבש. לכן, תוכנית התאוששות מאסון היא חלק בלתי נפרד מאסטרטגיית אבטחה טובה. כאן נכנסים לתמונה הגיבויים והניטור.
גיבויים: הגדירו מערכת גיבויים אוטומטית שתרוץ לפחות פעם ביום ותשמור את הגיבוי במיקום חיצוני ומאובטח (כמו אמזון S3, גוגל דרייב וכו'). הכי חשוב: לפחות פעם ברבעון, בצעו בדיקת שחזור על סביבת בדיקות כדי לוודא שהגיבויים שלכם תקינים ובאמת עובדים.
ניטור ו-WAF: חומת אש אפליקטיבית (Web Application Firewall או WAF) יושבת בין הגולשים לשרת שלכם ומסננת תעבורה זדונית ידועה עוד לפני שהיא מגיעה לאתר. חברות אחסון רבות מציעות WAF כחלק מהחבילה. בנוסף, שירותים כמו Sucuri או Wordfence מציעים WAF וסריקות שוטפות לאיתור קוד זדוני או שינויים חשודים בקבצים.
השוואת מאפייני אבטחה בחברות אחסון מובילות
| מאפיין | חברה א' (בינלאומית) | חברה ב' (ישראלית) | חברה ג' (מנוהל) |
|---|---|---|---|
| גיבויים יומיים אוטומטיים | ✓ כלול | ✓ כלול | ✓ כלול (שמירה 30 יום) |
| חומת אש אפליקטיבית (WAF) | תוספת תשלום | ✓ כלול | ✓ כלול (מתקדם) |
| סריקת תוכנות זדוניות | בסיסי | לא כלול | ✓ פרואקטיבי |
| תעודת SSL חינם | ✓ כלול | ✓ כלול | ✓ כלול |
שלב 8: הגנה מפני התקפות נפוצות
שני סוגי התקפות נפוצים במיוחד הם Brute Force ו-Cross-Site Scripting (XSS). הצעדים שעשינו עד כה עוזרים להגן מפניהם, אבל כדאי להבין מה הם.
התקפות כוח גס (Brute Force): זו מתקפה שבה תוקף מנסה לנחש שמות משתמש וסיסמאות שוב ושוב עד שהוא מצליח. שימוש בסיסמאות חזקות, אימות דו-שלבי, ומחיקת המשתמש 'admin' הופכים את המתקפה הזו לכמעט בלתי אפשרית. תוספי אבטחה יכולים גם להגביל את מספר ניסיונות הכניסה מכתובת IP מסוימת.
Cross-Site Scripting (XSS): כאן התוקף מנסה להזריק קוד זדוני (בדרך כלל JavaScript) לעמוד באתר שלכם, למשל דרך תיבת תגובות או טופס יצירת קשר. כשהגולש הבא יבקר בעמוד, הקוד ירוץ בדפדפן שלו ויכול לגנוב מידע. עדכון שוטף של תוספים ותבניות הוא קו ההגנה המרכזי כאן, מכיוון שרוב פרצות ה-XSS מתגלות ומתוקנות בעדכונים.
הבנת הסיכונים והעלויות הפוטנציאליות, כמו שניתן ללמוד במדריך על כמה באמת עולה מתקפת סייבר לעסק קטן, מדגישה עד כמה ההשקעה המוקדמת באבטחה היא חיונית.
ב-SiteLink אנחנו רואים את זה כל יום: אבטחת אתר היא לא מוצר שמתקינים ושוכחים. זו תרבות עבודה, תהליך מתמשך. הגישה הטובה ביותר היא לבנות הגנה רב-שכבתית. אל תסמכו רק על תוסף אחד שיעשה הכל. שלבו בין אחסון איכותי, הקשחה ידנית של קבצי הליבה, היגיינת סיסמאות וגיבויים אמינים. כל שכבה נוספת מקשה על התוקפים והופכת את האתר שלכם ליעד פחות אטרקטיבי.
שאלות נפוצות
איך מאבטחים אתר וורדפרס בלי להשתמש בתוספים כבדים?
בהחלט אפשר לשפר משמעותית את האבטחה גם ללא תוספים ייעודיים. הדרך היא להתמקד ביסודות: בחרו חברת אחסון מאובטחת שמספקת הגנה ברמת השרת (כמו WAF), הקפידו על עדכונים שוטפים, השתמשו בסיסמאות חזקות והפעילו אימות דו-שלבי. בנוסף, בצעו הקשחה ידנית של קבצי `.htaccess` ו-`wp-config.php` כדי להגביל גישה, ומחקו כל תוסף או תבנית שאינם בשימוש פעיל כדי לצמצם את שטח התקיפה.
מהן פרצות האבטחה הנפוצות ביותר באתרי וורדפרס?
הפרצות הנפוצות ביותר הן: 1. תוכנה לא מעודכנת – בעיקר תוספים ותבניות עם חולשות ידועות שלא עודכנו. 2. סיסמאות חלשות או גנובות – המאפשרות התקפות 'כוח גס' (Brute Force). 3. הרשאות משתמש לא נכונות – מתן הרשאות ניהול למשתמשים שאינם זקוקים להן. 4. קונפיגורציה שגויה של השרת – הרשאות קבצים פתוחות מדי או חוסר הגנה על קבצי ליבה. 5. התקפות הזרקת קוד (SQL Injection ו-XSS) דרך טפסים או תוספים פגיעים.
איך מבצעים בדיקת אבטחה לאתר וורדפרס כדי לזהות חולשות?
בדיקת אבטחה בסיסית שתוכלו לעשות בעצמכם כוללת: 1. סריקה עם תוסף אבטחה כמו Wordfence או Sucuri כדי לאתר קוד זדוני או שינויים בקבצי ליבה. 2. בדיקה שכל התוספים, התבניות וליבת הוורדפרס מעודכנים לגרסה האחרונה. 3. וידוא שאין משתמשים חשודים או לא פעילים עם הרשאות גבוהות.
4. בדיקה שהרשאות הקבצים בשרת מוגדרות כראוי (755 לתיקיות, 644 לקבצים). 5. שימוש בסורק אבטחה חיצוני כמו WPScan כדי לזהות פרצות ידועות. לבדיקה מעמיקה יותר, מומלץ להיעזר במומחה אבטחת מידע.
מהם הצעדים הראשונים והחשובים ביותר לאבטחת אתר חדש בוורדפרס?
עם הקמת אתר חדש, ישנם 5 צעדים קריטיים: 1. בחרו חברת אחסון איכותית ומוכרת. 2. בזמן ההתקנה, שנו את קידומת טבלאות מסד הנתונים מ-`wp_` למשהו ייחודי. 3. צרו משתמש מנהל עם שם ייחודי (לא `admin`) וסיסמה חזקה מאוד. 4. התקינו תעודת SSL והגדירו את האתר לעבוד על HTTPS.
5. התקינו רק תוספים חיוניים ממקורות אמינים והגדירו עדכונים אוטומטיים. אלו יסודות שיקנו לכם התחלה מאובטחת.
כמה עולה לאבטח ולתחזק אתר וורדפרס באופן מקצועי?
העלות משתנה מאוד ותלויה במורכבות האתר ורמת האבטחה הנדרשת. תחזוקה שוטפת על ידי איש מקצוע, הכוללת עדכונים, גיבויים, וניטור בסיסי, יכולה לעלות בין 200 ל-600 ₪ לחודש. שירותי אבטחה מתקדמים יותר, הכוללים חומת אש אפליקטיבית (WAF) פרימיום, ניטור 24/7 וטיפול באירועי אבטחה, יכולים לעלות 500 ₪ ויותר לחודש.
ניקוי אתר שנפרץ הוא בדרך כלל עלות חד-פעמית שיכולה לנוע בין 800 ל-3,000 ₪, תלוי בחומרת הנזק. העלות לבניית אתר, לעומת זאת, היא סיפור אחר לגמרי, וכדאי לקרוא על כך במדריך כמה באמת עולה לבנות אתר ב-2026.
איך אפשר לדעת אם אתר הוורדפרס שלי נפרץ ומה עושים במקרה כזה?
סימנים נפוצים לפריצה כוללים: האתר איטי מאוד או לא זמין, שינויים לא מורשים בתוכן, הופעת פרסומות או קישורים מוזרים, הפניות לאתרים אחרים, אזהרות מדפדפנים או מגוגל על תוכן זדוני, אי יכולת להתחבר למערכת הניהול, או קבלת מיילים על פעילות חשודה. אם אתם חושדים שהאתר נפרץ, הצעד הראשון הוא ליצור קשר מיידי עם חברת האחסון שלכם, לשנות את כל הסיסמאות (ניהול, FTP, מסד נתונים), ולפנות לאיש מקצוע המתמחה בניקוי אתרים כדי שיאתר ויסיר את הקוד הזדוני ויסגור את הפרצה.
האם וורדפרס היא מערכת מאובטחת מספיק מהבסיס שלה?
כן, ליבת מערכת וורדפרס עצמה נחשבת למאובטחת למדי. צוות אבטחה גדול עובד עליה כל הזמן ומשחרר עדכונים מהירים לתיקון פרצות. הבעיה כמעט תמיד נובעת מהסביבה שבה היא פועלת: תוספים ותבניות צד-שלישי לא מאובטחים או לא מעודכנים, סיסמאות חלשות, או שרת אחסון לא מוגדר כראוי. לכן, האחריות על אבטחת האתר היא ברובה של בעל האתר ומנהליו, ולא של מערכת וורדפרס עצמה.
לסיכום
אבטחת אתר וורדפרס ב-2026 דורשת חשיבה רחבה יותר מהתקנת תוסף. כפי שראינו, הגישה היעילה ביותר היא גישה שכבתית, המשלבת יסודות איתנים כמו אחסון איכותי ועדכונים שוטפים, עם הקשחה ידנית של קבצי המערכת, ניהול משתמשים קפדני ותוכנית גיבוי והתאוששות מוצקה.
בסופו של דבר, אתר מאובטח הוא לא רק הגנה מפני נזקים טכניים וכלכליים, אלא גם ביטוי של אחריות כלפי המשתמשים והלקוחות שלכם. על פי תקנות הגנת הפרטיות בישראל, שמירה על מידע אישי היא חובה חוקית. השקעה בפעולות המפורטות במדריך זה היא השקעה בשקט הנפשי שלכם ובאמון שהלקוחות נותנים בכם.