פרטיות בעידן ה-AI: מדריך חוק הגנת הפרטיות לעסקים קטנים בישראל (2026)
חוק הגנת הפרטיות בישראל, ובמיוחד תיקון 13, חל על כל עסק שאוסף מידע אישי, קטן כגדול. החוק נותן לרשות להגנת הפרטיות סמכות להטיל קנסות גבוהים על הפרות.…
- מאת
- מערכת האתר
- פורסם
- קריאה
- 12 דק'
- אורך
- 2,100 מילים
- REF
- SEC/396
נכתב בתאריך 16 בספטמבר 2026
נקודות חשובות מהמאמר
חוק הגנת הפרטיות בישראל, ובמיוחד תיקון 13, חל על כל עסק שאוסף מידע אישי, קטן כגדול. החוק נותן לרשות להגנת הפרטיות סמכות להטיל קנסות גבוהים על הפרות. שימוש בכלי AI ציבוריים עם נתוני לקוחות הוא מסוכן במיוחד ונחשב להפרה. כל עסק חייב למפות את המידע שהוא אוסף, לנהל הסכמות כדין ולהיות ערוך לממש את זכויות הלקוחות לפרטיות.
- החוק חל על כולם: אם יש לכם רשימת לקוחות, עובדים או טופס צור קשר – החוק חל עליכם.
- סמכויות אכיפה חדשות: תיקון 13 מאפשר הטלת קנסות כבדים על עסקים שלא עומדים בדרישות.
- זהירות עם AI: אסור להזין מידע אישי של לקוחות או עובדים לכלי AI פומביים כמו ChatGPT. האחריות היא תמיד שלכם.
- חובת השקיפות: עליכם ליידע לקוחות איזה מידע אתם אוספים עליהם, למה, ולקבל את הסכמתם.
- זכויות הלקוח: לכל לקוח יש זכות לעיין, לתקן או לבקש למחוק את המידע האישי שלו.
אם יש לכם אתר אינטרנט, רשימת לקוחות באקסל או אפילו רק טופס 'צור קשר' – אתם חייבים להכיר את חוק הגנת הפרטיות. עם כניסת תיקון 13 לחוק והשימוש הגובר בכלי בינה מלאכותית (AI) כמו ChatGPT, הרשות להגנת הפרטיות קיבלה סמכויות אכיפה וקנסות משמעותיים שיכולים להגיע למאות אלפי שקלים, גם לעסקים קטנים.
בעלי עסקים רבים חוששים מהנושא, חושבים שהוא מסובך ויקר ליישום. האמת? זה לא חייב להיות ככה. המדריך הזה נכתב במיוחד בשבילכם, בעלי העסקים הקטנים בישראל. נסביר לכם בגובה העיניים, צעד אחר צעד, מה בדיוק אתם צריכים לעשות כדי לעמוד בדרישות החוק, להגן על העסק ולהימנע מקנסות – בלי צורך ביועצים יקרים ובלי להסתבך במונחים משפטיים.
צעד אחר צעד: כך תתאימו את העסק שלכם לחוק הגנת הפרטיות
התמודדות עם רגולציה יכולה להיראות מאיימת, אבל אם מפרקים אותה למשימות קטנות וברורות, התהליך הופך לפשוט ובר ניהול. המדריך הבא ילווה אתכם שלב אחרי שלב בדרך להתאמת העסק לדרישות החוק.
לפני שמתחילים: צ'קליסט היערכות מהיר
שלב 1: להבין את הבסיס – מה זה חוק הגנת הפרטיות ולמה הוא נוגע לכם?
חוק הגנת הפרטיות, התשמ"א-1981, הוא החוק המרכזי בישראל שמסדיר את הטיפול במידע אישי. המטרה שלו פשוטה: להגן על הזכות של כל אדם לפרטיות ולוודא שגופים שאוספים מידע עלינו ישתמשו בו בצורה הוגנת, שקופה ובטוחה. עד לאחרונה, האכיפה הייתה חלשה, אבל המצב השתנה.
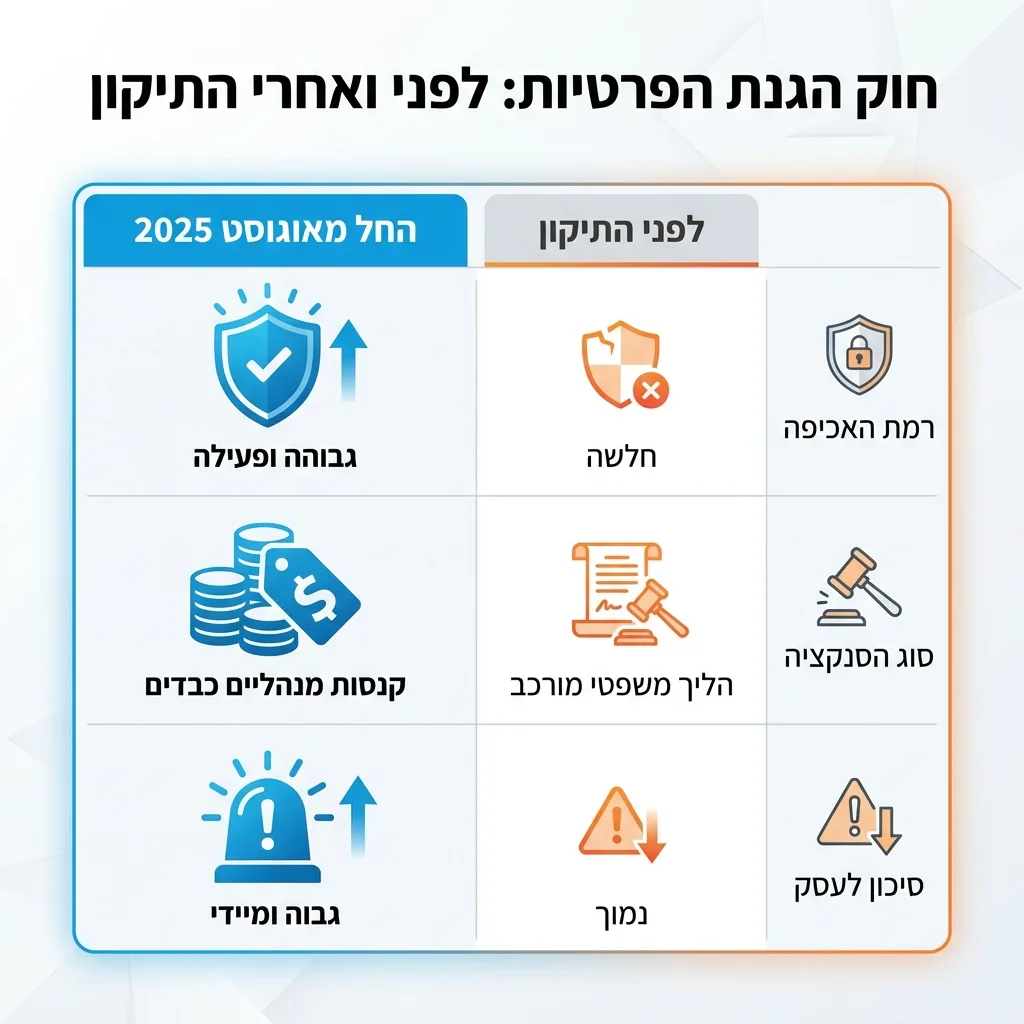
באוגוסט 2025 נכנס לתוקף "תיקון 13" לחוק. התיקון הזה לא שינה את החובות הבסיסיות, אבל הוא נתן "שיניים" לרשות להגנת הפרטיות. כעת, הרשות יכולה להטיל קנסות מנהליים כבדים על הפרות, בלי צורך בהליך משפטי ארוך. המשמעות היא שהסיכון לעסקים שלא עומדים בחוק גדל משמעותית.
מה נחשב "מידע אישי" ו"מאגר מידע"?
החוק חל על כל עסק שמנהל "מאגר מידע". אולי זה נשמע לכם כמו משהו ששייך לחברות גדולות, אבל ההגדרה רחבה מאוד. "מידע אישי" הוא כל נתון שמאפשר לזהות אדם, כמו שם, טלפון, כתובת אימייל, תעודת זהות, או אפילו מידע על הרגלי הצריכה שלו. "מאגר מידע" הוא פשוט אוסף של מידע כזה, גם אם הוא שמור בקובץ אקסל פשוט על המחשב שלכם. לכן, כמעט כל עסק בישראל, קטן ככל שיהיה, מנהל מאגר מידע וכפוף לחוק.
שלב 2: למפות את המידע בעסק – מה אתם אוספים ואיפה?
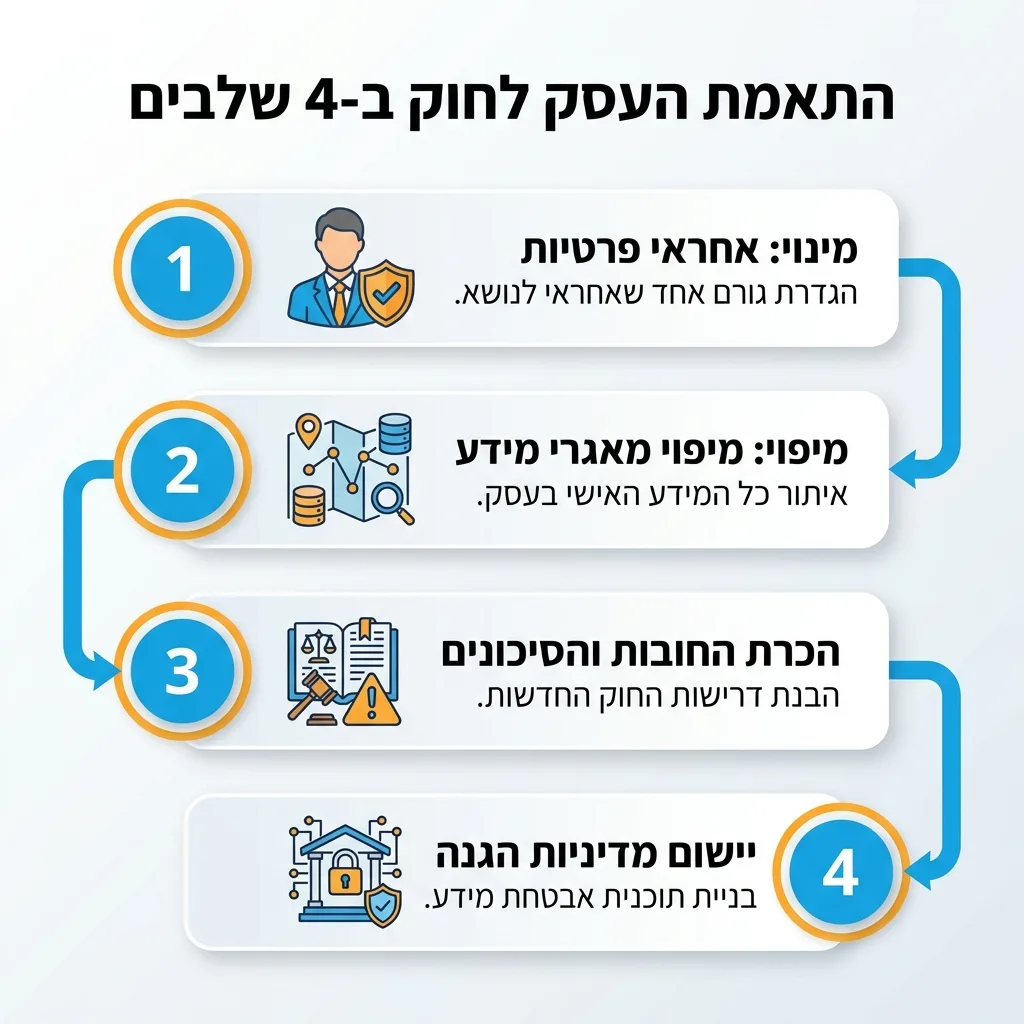
הצעד הראשון והחשוב ביותר הוא להבין איזה מידע בדיוק אתם אוספים, איפה הוא נשמר, למה אתם צריכים אותו ומי חשוף אליו. התהליך הזה נקרא "מיפוי מידע" והוא הבסיס לכל תוכנית הגנת הפרטיות שלכם. בלי להבין מה יש לכם, אי אפשר להגן עליו.
צרו מסמך פשוט (אפשר באקסל או בגוגל שיטס) ועברו על כל הפעילויות בעסק. לכל סוג מידע, שאלו את עצמכם:
- איזה מידע אני אוסף? (למשל: שם מלא, טלפון, אימייל, כתובת למשלוח)
- איך אני אוסף אותו? (למשל: טופס באתר, שיחת טלפון, רכישה בחנות)
- למה אני אוסף אותו? (המטרה) (למשל: יצירת קשר, שליחת הצעת מחיר, דיוור שיווקי)
- איפה אני שומר אותו? (למשל: מערכת CRM, רשימת דיוור, קובץ אקסל, שרת האתר)
- עם מי אני משתף אותו? (למשל: חברת שליחויות, מערכת סליקה, רואה חשבון)
המיפוי הזה יעזור לכם לזהות סיכונים, למחוק מידע מיותר שאתם אולי שומרים, ולוודא שלכל איסוף מידע יש מטרה לגיטימית. לדוגמה, אם אתם מבקשים תאריך לידה בטופס צור קשר רק כדי לשלוח ברכת יום הולדת, ייתכן שזהו איסוף מידע שאינו חיוני ואפשר לוותר עליו כדי לצמצם סיכונים.
שלב 3: להתמודד עם האתגר החדש – בינה מלאכותית (AI) ופרטיות
השימוש בכלי AI גנרטיביים כמו ChatGPT, Gemini ו-Midjourney הפך לנפוץ מאוד בעסקים. הם עוזרים לנו לכתוב תוכן, לנתח נתונים וליצור תמונות. אבל, שימוש לא נכון בכלים האלה הוא אחד הסיכונים הגדולים ביותר לפרטיות כיום, במיוחד אם אתם משתמשים בגרסאות החינמיות והפומביות.
חשוב להבין: כשאתם מזינים מידע לכלי AI ציבורי, המידע הזה עלול לשמש לאימון המודלים העתידיים של החברה. בפועל, אתם מעבירים מידע לגורם חיצוני, ואין לכם שליטה על מה שיקרה איתו. על פי הנחיות הרשות להגנת הפרטיות, האחריות המשפטית המלאה על המידע הזה חלה עליכם, בעלי העסק, ולא על המערכת האוטומטית.
למידע נוסף על הכלי הפופולרי ביותר, קראו את המדריך המלא על מה זה ChatGPT.
אזהרה קריטית: מה אסור להזין לכלי AI ציבוריים
בשום פנים ואופן אין להזין לכלי AI פומביים מידע המאפשר זיהוי של אדם או מידע עסקי רגיש. פעולה כזו מהווה הפרה של חוק הגנת הפרטיות וחושפת אתכם לקנסות ותביעות. זה כולל:
- שמות, טלפונים, כתובות או אימיילים של לקוחות.
- פרטי עובדים, נתוני שכר או הערכות ביצועים.
- תכתובות אימייל עם לקוחות.
- פרטי חוזים, הצעות מחיר או מידע פיננси.
- כל מידע רפואי או אישי רגיש אחר.
הפתרון הוא לקבוע מדיניות ברורה בעסק. השתמשו בכלי AI למשימות כלליות, אך לעולם לא לעיבוד מידע אישי. אם אתם זקוקים ליכולות AI לעיבוד מידע כזה, עליכם להשתמש בפתרונות ארגוניים ייעודיים (Enterprise) שמתחייבים לשמור על פרטיות המידע ולא להשתמש בו לאימון המודלים שלהם.
שלב 4: לבנות מדיניות פרטיות ברורה (גם לעובדים וגם ללקוחות)
שקיפות היא המפתח לעמידה בחוק ולבניית אמון עם הלקוחות. אתם צריכים שני מסמכים עיקריים:
- מדיניות פרטיות חיצונית (לאתר): זהו מסמך משפטי שמופיע באתר שלכם (בדרך כלל בפוטר). הוא מסביר למשתמשים בשפה פשוטה וברורה: איזה מידע אתם אוספים עליהם, איך ולמה, עם מי אתם משתפים אותו, איך אתם שומרים עליו, ומה הזכויות שלהם לגביו.
- מדיניות פנימית לעובדים: זהו נוהל פנימי שמגדיר לעובדים שלכם מה מותר ומה אסור לעשות עם מידע של לקוחות. הנוהל צריך לכלול התייחסות מפורשת לאיסור על הזנת מידע אישי לכלי AI, וכללים ברורים לגבי אבטחת מידע לעסקים קטנים, כמו שימוש בסיסמאות חזקות ונעילת מחשבים.
שלב 5: לנהל הסכמות כמו שצריך – עוגיות ורשימות דיוור
אי אפשר לאסוף מידע או לשלוח דיוור שיווקי בלי לקבל הסכמה מפורשת מהמשתמש. חוק הגנת הפרטיות (וחוק הספאם) מחמירים בעניין הזה.
- עוגיות (Cookies): אם האתר שלכם משתמש בעוגיות שאינן חיוניות לתפקודו (כמו עוגיות של גוגל אנליטיקס, פייסבוק פיקסל, או כל כלי שיווקי אחר), אתם חייבים לקבל את הסכמת הגולש *לפני* שהעוגייה נשתלת במחשב שלו. הפתרון הוא התקנת "באנר עוגיות" (Cookie Banner) שמאפשר לגולש לבחור אילו עוגיות לאשר.
- רשימות דיוור: כשאתם מצרפים מישהו לרשימת הדיוור שלכם, אתם חייבים לקבל את הסכמתו המפורשת והאקטיבית. זה אומר שהוא צריך לסמן בעצמו תיבת "אני מאשר/ת לקבל דיוור שיווקי". אסור להשתמש בתיבות מסומנות מראש. כמו כן, בכל אימייל שיווקי חייבת להיות אפשרות הסרה פשוטה וברורה.
שלב 6: להכיר את זכויות הלקוחות שלכם (וכיצד להיענות להן)
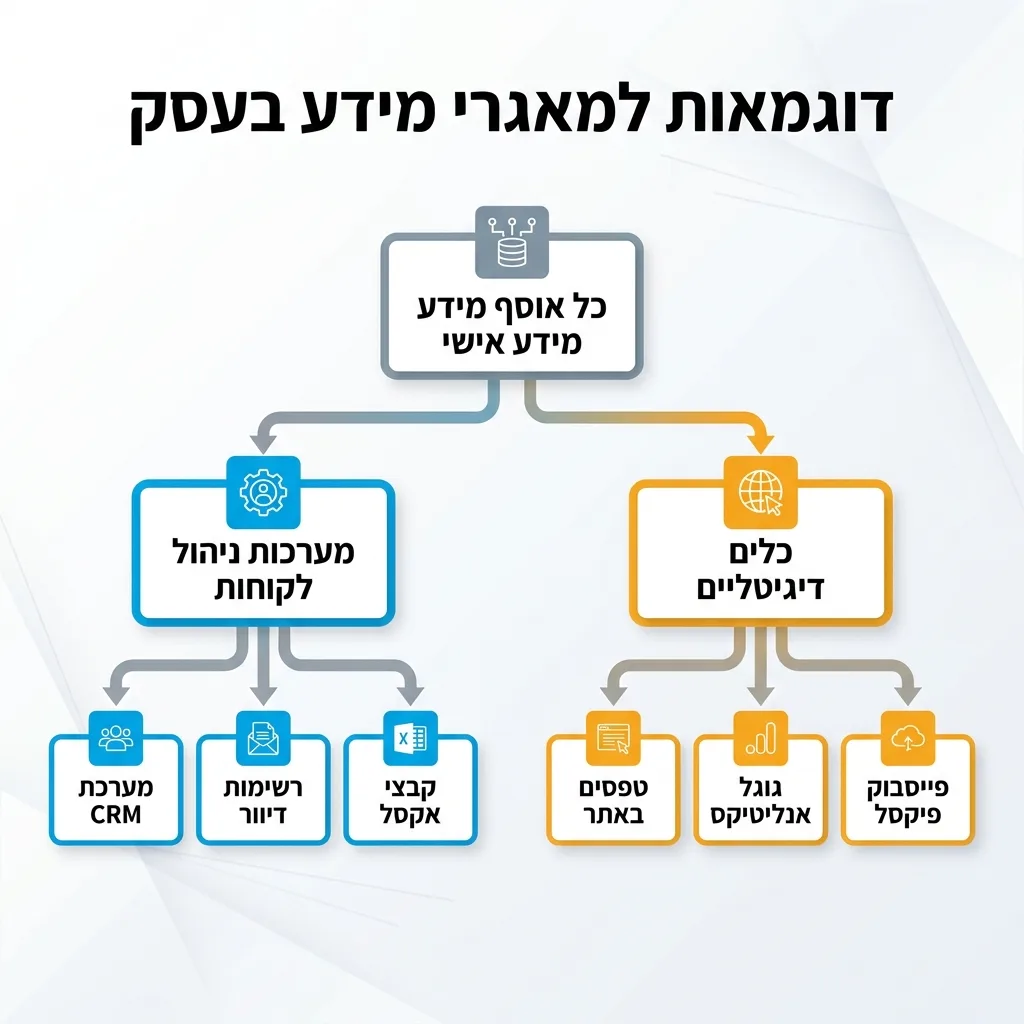
החוק מעניק לכל אדם מספר זכויות בסיסיות לגבי המידע האישי שלו. אתם, כבעלי העסק, חייבים להיות ערוכים טכנית ותפעולית כדי לממש את הזכויות האלה אם לקוח פונה אליכם:
- זכות העיון: הלקוח רשאי לבקש לראות את כל המידע האישי ששמור עליו אצלכם.
- הזכות לתיקון: אם המידע שגוי או לא מדויק, הלקוח רשאי לבקש לתקן אותו.
- הזכות למחיקה ("הזכות להישכח"): הלקוח רשאי לבקש למחוק את המידע האישי שלו, בכפוף למגבלות מסוימות (למשל, אם אתם חייבים לשמור את המידע לצורכי מס).
כדאי שתכינו נוהל פנימי פשוט שמסביר איך מטפלים בבקשות כאלה. לדוגמה, אם לקוח מבקש להימחק, מי בעסק אחראי למחוק אותו ממערכת ה-CRM, מרשימת הדיוור ומכל מקום אחר שבו המידע שלו שמור?
שלב 7: לבדוק את הספקים שלכם – אחריות על צד שלישי
האחריות שלכם לפרטיות לא נגמרת אצלכם בעסק. היא חלה גם על כל ספק צד שלישי שמעבד עבורכם מידע אישי. זה כולל את חברת אחסון האתר, מערכת הדיוור, מערכת ה-CRM, שירותי סליקה, רואה החשבון ועוד.
לפני שאתם מתחילים לעבוד עם ספק חדש, בדקו את מדיניות הפרטיות שלו. ודאו שהוא מתחייב לשמור על המידע בהתאם לחוק הישראלי (ובאם רלוונטי, גם לתקנות ה-GDPR האירופאיות). מומלץ לחתום על נספח עיבוד מידע (DPA – Data Processing Addendum) שמסדיר את חובות הספק כלפיכם.
שלב 8: להחליט אם צריך ממונה הגנת פרטיות (DPO)
החוק מחייב גופים מסוימים למנות באופן רשמי "ממונה על הגנת הפרטיות" (DPO). החובה חלה בעיקר על גופים ציבוריים, בנקים, חברות ביטוח, וחברות שהעיסוק המרכזי שלהן הוא איסוף מידע רגיש על אנשים רבים.
רוב העסקים הקטנים והבינוניים בישראל אינם מחויבים למנות DPO רשמי. עם זאת, הרשות להגנת הפרטיות ממליצה בחום למנות עובד אחד (או את בעל העסק עצמו) שיהיה איש הקשר והאחראי על כל נושא הפרטיות בעסק. אדם זה ירכז את הטיפול בנושא, יוודא שהנהלים מיושמים, ויטפל בפניות של לקוחות ועובדים.
הטיפ של SiteLink
אני ממליץ לכל בעל עסק לעשות 'ניסוי' פשוט: קחו מייל שקיבלתם מלקוח עם פרטים אישיים, ונסו להדביק אותו ב-ChatGPT החינמי. לפני שתלחצו Enter, עצרו וחשבו – האם הייתם מרגישים בנוח אם המתחרה שלכם היה רואה את המידע הזה? אם התשובה היא לא, קבעתם לעצמכם את הגבול.
הכלל החשוב ביותר ב-2026 הוא להתייחס למידע של הלקוחות שלכם בדיוק כפי שהייתם רוצים שיתייחסו למידע האישי שלכם.
שאלות נפוצות
האם חוק הגנת הפרטיות חל על כל עסק קטן בישראל?
כן, בהחלט. כל עוד העסק שלכם אוסף או מחזיק "מידע אישי" על אנשים (לקוחות, עובדים, ספקים וכו'), הוא נחשב ל"בעל מאגר מידע" וחוק הגנת הפרטיות חל עליו במלואו. זה לא משנה אם יש לכם עובד אחד או מאה, או אם המידע שמור בקובץ אקסל פשוט או במערכת CRM מתקדמת. רשימת טלפונים של לקוחות בוואטסאפ היא מאגר מידע לכל דבר.
מהן החובות המרכזיות שחוק הגנת הפרטיות מטיל על עסק קטן?
החובות המרכזיות הן: איסוף מידע למטרה חוקית ומוגדרת (לא לאסוף מידע "ליתר ביטחון"), קבלת הסכמה מדעת מלקוחות לפני איסוף המידע ושליחת דיוור, שמירה על אבטחת המידע באמצעים סבירים, שקיפות (פרסום מדיניות פרטיות ברורה), וכיבוד זכויות נושאי המידע (לאפשר להם לעיין, לתקן ולמחוק את המידע שלהם).
האם אני צריך למנות ממונה הגנת פרטיות (DPO) בעסק שלי?
רוב העסקים הקטנים אינם מחויבים על פי חוק למנות DPO רשמי. החובה חלה בעיקר על גופים ציבוריים ועל חברות שעיסוקן המרכזי הוא עיבוד מידע אישי בהיקף נרחב או מידע רגיש. עם זאת, מומלץ מאוד להגדיר אדם אחד בעסק שיהיה האחראי על התחום, גם אם זה לא מינוי רשמי.
מה נחשב "מידע רגיש" וכיצד עלי לטפל בו?
"מידע רגיש" הוא קטגוריה של מידע אישי שדורשת רמת הגנה גבוהה במיוחד. הוא כולל נתונים על מצב רפואי או נפשי, מידע גנטי, דעות פוליטיות, אמונות דתיות, מידע על צנעת הפרט (כמו נטייה מינית), ורישום פלילי. אם העסק שלכם אוסף מידע כזה (למשל, קליניקה או עסק בתחום הפוליטי), חלות עליכם חובות אבטחה מחמירות יותר, ובמקרים רבים תהיו חייבים לרשום את מאגר המידע שלכם אצל רשם מאגרי המידע.
מה מותר ומה אסור לי להזין למערכות בינה מלאכותית (AI) על לקוחות או עובדים?
הכלל פשוט: אסור להזין שום מידע המאפשר זיהוי של אדם למערכות AI ציבוריות וחינמיות (כמו הגרסאות הרגילות של ChatGPT, Gemini וכו'). פעולה כזו נחשבת העברת מידע לגורם שלישי ללא הסכמה ומהווה הפרה של החוק. מותר להשתמש בכלים אלו למשימות כלליות, כמו כתיבת פוסטים, סיעור מוחות או תרגום טקסטים אנונימיים.
אם אתם צריכים לעבד מידע אישי בעזרת AI, עליכם להשתמש בגרסאות ארגוניות (Enterprise) ייעודיות שמתחייבות בחוזה לפרטיות המידע.
מהן הסנקציות והקנסות על הפרת חוק הגנת הפרטיות?
בעקבות תיקון 13 לחוק, לרשות להגנת הפרטיות יש סמכות להטיל קנסות מנהליים משמעותיים. גובה הקנס תלוי בחומרת ההפרה ובהיקף הפגיעה בפרטיות, והוא יכול להגיע למאות אלפי שקלים ואף יותר לחברות גדולות. בנוסף, לקוחות שפרטיותם נפגעה יכולים להגיש תביעות אזרחיות ולדרוש פיצויים, מה שעלול לגרום נזק כלכלי ותדמיתי חמור לעסק.
כיצד עלי לעדכן את מדיניות הפרטיות באתר האינטרנט של העסק?
מדיניות הפרטיות שלכם צריכה להיות כתובה בשפה ברורה ופשוטה (לא רק "שפה משפטית"). עליה לכלול את הפרטים הבאים: מי אתם, איזה מידע אתם אוספים (כולל דרך עוגיות וכלים אוטומטיים), לאיזו מטרה אתם משתמשים בו, עם אילו צדדים שלישיים אתם משתפים אותו (למשל, גוגל, פייסבוק, חברת דיוור), כיצד אתם מאבטחים אותו, כמה זמן אתם שומרים אותו, וכיצד משתמשים יכולים לממש את זכויותיהם (למשל, כתובת אימייל ליצירת קשר בנושאי פרטיות). חשוב במיוחד להוסיף סעיף שמסביר אם וכיצד אתם משתמשים בכלי AI.
לסיכום
הגנת הפרטיות היא כבר לא עניין של מה בכך, אלא חובה עסקית ומשפטית שכל בעל עסק בישראל חייב להתייחס אליה ברצינות. החדשות הטובות הן שהתהליך לא חייב להיות מסובך. על ידי מיפוי המידע, קביעת נהלים ברורים (במיוחד לגבי שימוש ב-AI), ומתן שקיפות מלאה ללקוחות, תוכלו לא רק לעמוד בדרישות החוק ולהימנע מקנסות, אלא גם לבנות מערכת יחסים חזקה יותר המבוססת על אמון עם הלקוחות שלכם. התחילו עוד היום בצעדים הקטנים, הם יעשו את ההבדל הגדול.