הגנת סייבר לעסקים ב-2026: איך להתגונן מפני הונאות Deepfake קוליות וויזואליות
- מאת
- מערכת האתר
- פורסם
- קריאה
- 10 דק'
- אורך
- 1,723 מילים
- REF
- SEC/1167
נכתב בתאריך 5 בנובמבר 2026
השורה התחתונה
הגנת סייבר לעסקים ב-2026 מחייבת מעבר מהסתמכות על חושים אנושיים וזיהוי ביומטרי, לנוהלי אימות קשיחים וטכנולוגיות זיהוי בזמן אמת.
הטעות הכי גדולה שבעלי עסקים ומנהלי כספים עושים בשנת 2026 היא לסמוך על העיניים והאוזניים שלהם. במשך שנים לימדו אותנו שאם בקשה להעברת כספים במייל נראית חשודה, פשוט מתקשרים למנכ"ל או עולים מולו לשיחת וידאו קצרה כדי לוודא שזה באמת הוא.
היום, הגישה הזו היא מתכון לאסון כלכלי. מחקרים עדכניים מוכיחים שיכולת הדיוק האנושית בזיהוי סרטונים והקלטות זיוף עמוק (Deepfake) באיכות גבוהה צנחה ל-24.5% בלבד. זה נתון נמוך משמעותית אפילו מניחוש אקראי של הטלת מטבע.
האקרים צריכים היום רק 3 עד 10 שניות מתוך סרטון פומבי שלכם ברשתות החברתיות כדי לשכפל את הקול שלכם בצורה מושלמת. במדריך הזה נציג תוכנית פעולה מעשית, צעד אחר צעד, שתסגור את הפרצה הזו בעסק שלכם כבר השבוע.
לפני שמתחילים: הערכת מוכנות מהירה לעסק
לפני שנצלול לשלבי ההגנה המעשיים, חשוב להבין מול מה אנחנו מתמודדים. שוק ההונאות הפיננסיות מבוססות זיוף עמוק מוערך בשנת 2026 בכ-148 מיליארד ₪ ברחבי העולם, כאשר כ-92% מהארגונים שחוו מתקפה כזו דיווחו על הפסדים כספיים בפועל.
כדי להבין אם העסק שלכם חשוף להונאת מנכ"ל (CEO Fraud) מתקדמת, בדקו את רשימת המוכנות הבאה:
אם סימנתם ולו סעיף אחד כנכון, העסק שלכם חשוף. הנה חמשת השלבים שחובה ליישם כדי לסגור את הפרצה.
1. הטמעת נוהל אימות כפול וערוץ תקשורת נפרד
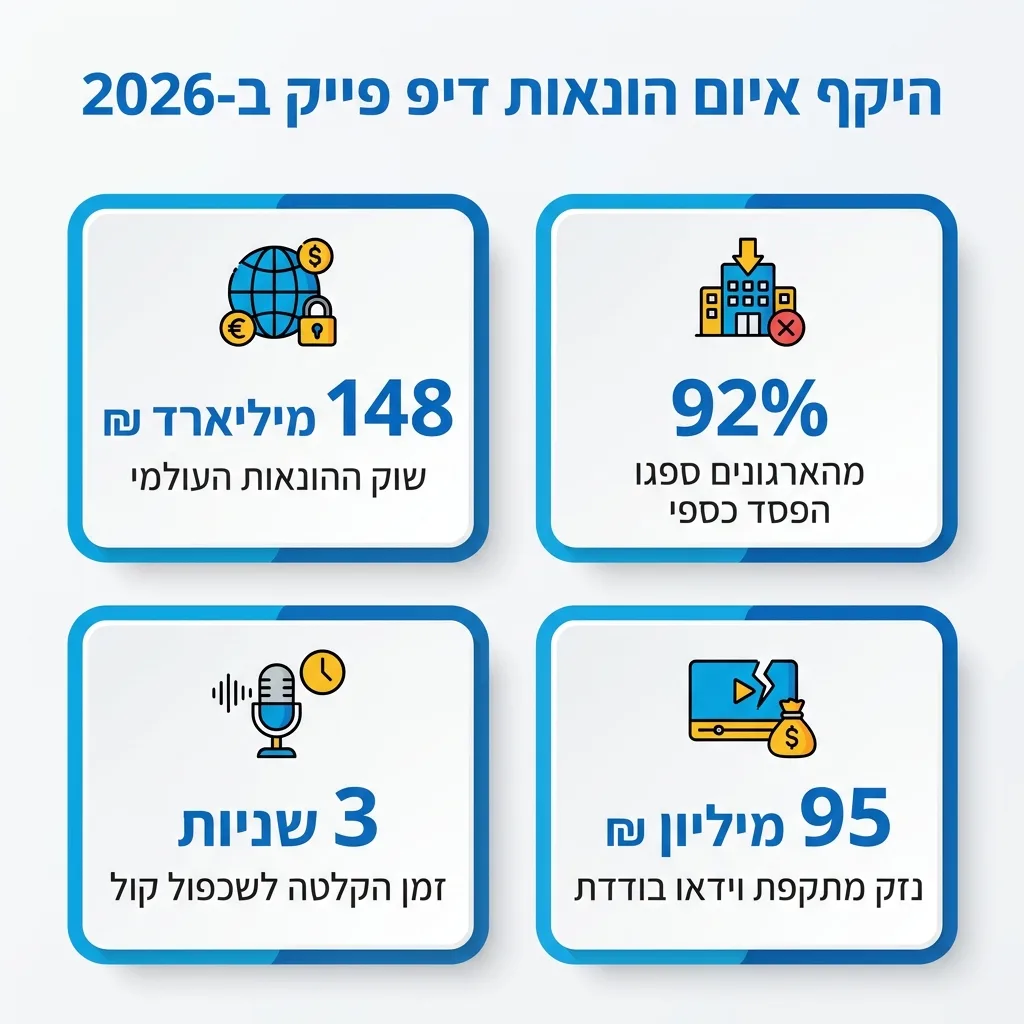
הצעד הראשון והחשוב ביותר אינו דורש רכישת תוכנה יקרה, אלא שינוי מיידי בנהלי העבודה. במקרה המפורסם של תאגיד ההנדסה Arup, החברה איבדה כ-95 מיליון ₪ בעקבות שיחת וידאו שבה כל המשתתפים, כולל סמנכ"ל הכספים, היו שכפולי דיפ פייק בזמן אמת.
הלקח ברור: לעולם אין לאשר העברת כספים, שינוי פרטי חשבון בנק של ספק או מסירת מידע רגיש על בסיס ערוץ תקשורת אחד, גם אם מדובר בשיחת וידאו חיה. זהו חלק בלתי נפרד מביסוס הרגלים ארגוניים שיגנו על העסק שלכם בשגרה.
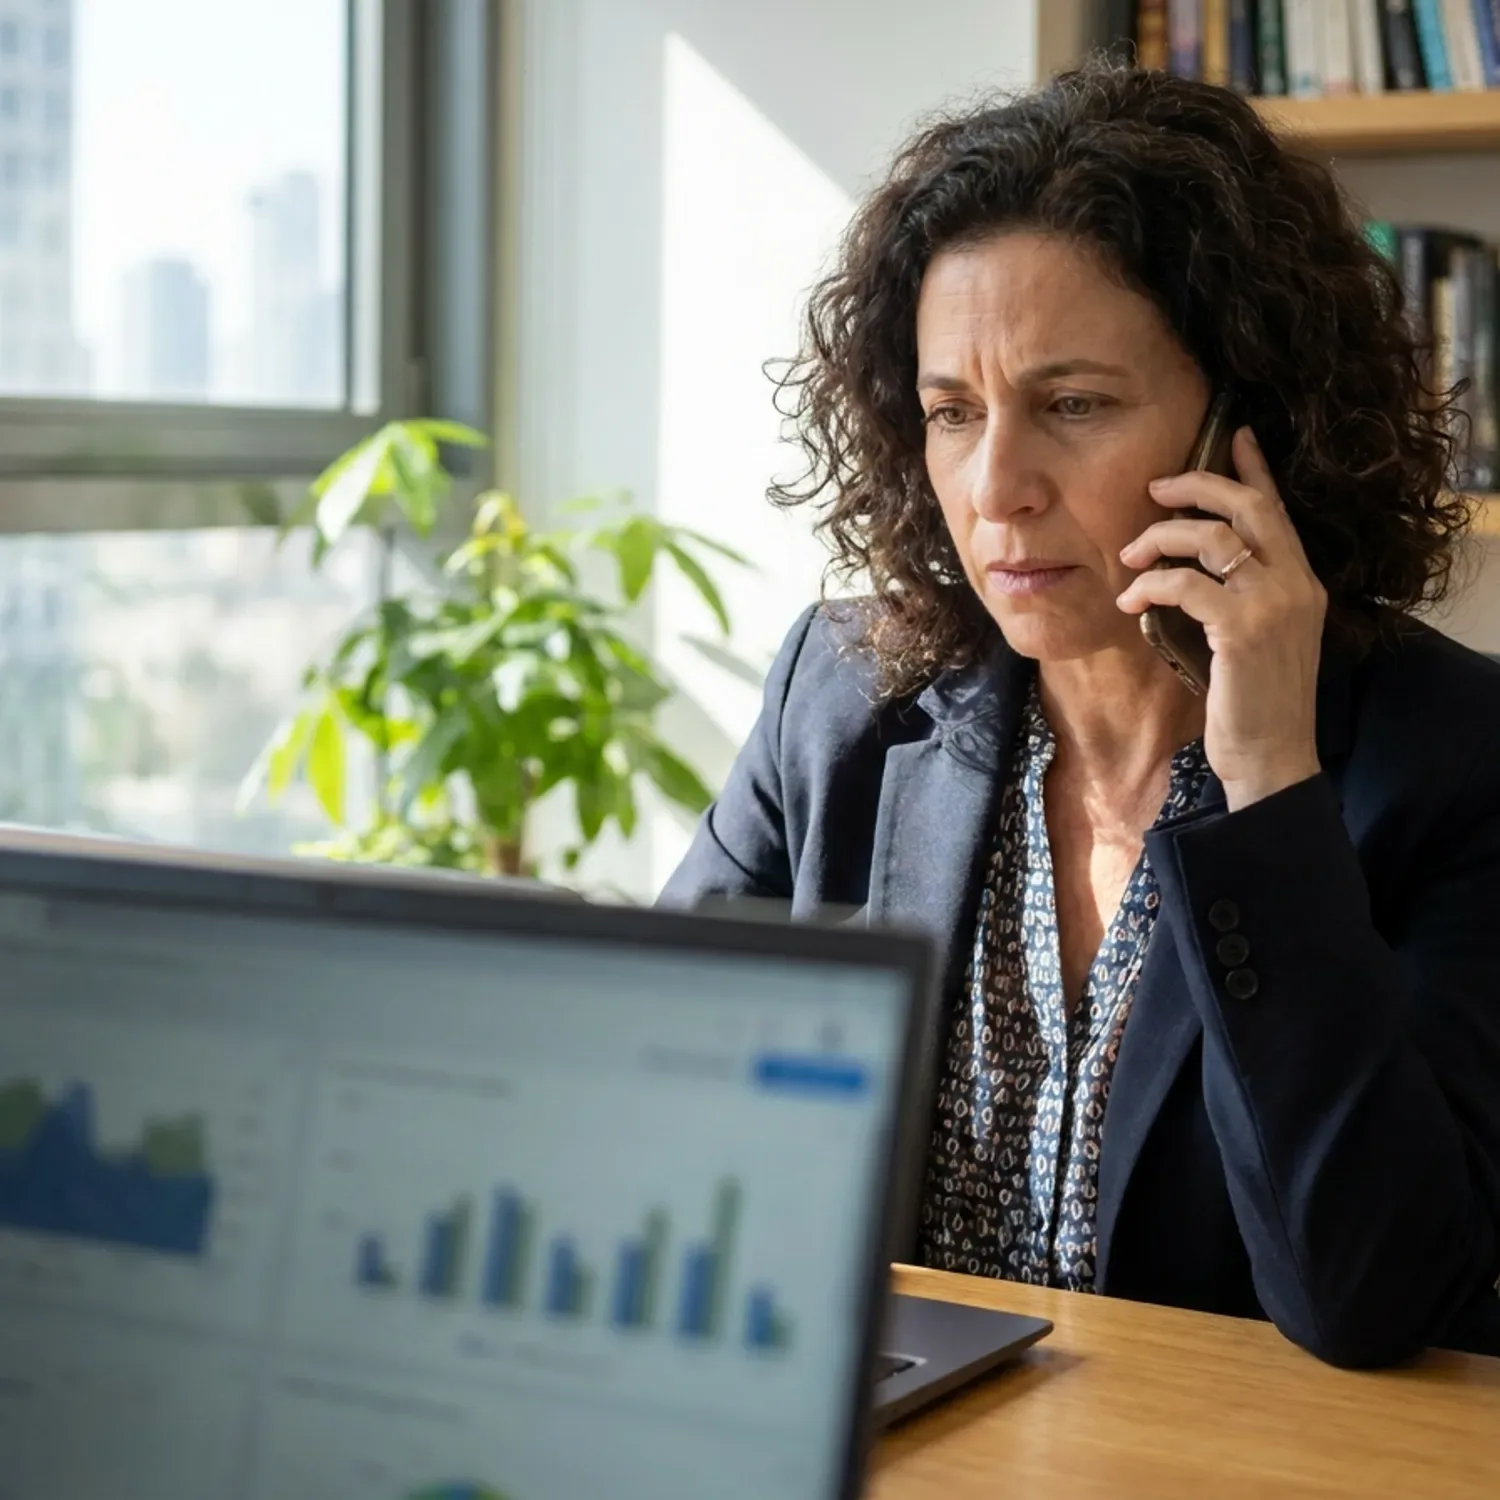
נוהל אימות כפול להעברות כספים (מומלץ להדפיס ולתלות במשרד)
- עצירה אוטומטית: כל בקשה חריגה, דחופה או סודית להעברת כספים או לשינוי פרטי מוטב מחייבת עצירה מוחלטת של התהליך, ללא קשר לדרגת המבקש.
- ניתוק מגע ויצירת קשר יזום (Out-of-band verification): יש לסיים את שיחת הווידאו או להתעלם מההודעה הקולית, ולהתקשר באופן יזום למספר הטלפון המוכר והשמור מראש של המנהל המאשר.
- אימות מול גורם שני: העברות מעל סכום שנקבע מראש מחייבות חתימה או אישור פיזי של שני מורשי חתימה שונים בשתי מערכות נפרדות.
- תיעוד מלא בכתב: אין לבצע העברה לפני שההוראה מופיעה גם במערכת הפיננסית הפנימית של הארגון, ולא רק בצ'אט או במייל.
2. קביעת מילות קוד פנימיות וביטול ההסתמכות על זיהוי ביומטרי
בעבר, זיהוי פנים וזיהוי קולי נחשבו לחזית הטכנולוגיה. בשנת 2026 אנו עדים לקריסת היעילות של האימות הביומטרי מרחוק. תוקפים משתמשים בכלי הזרקת מצלמה וסינתזת קול כדי לעקוף מערכות ביומטריות בקלות, במיוחד בתהליכי תמיכה טכנית או קליטת עובדים.
כדי לעקוף את הטכנולוגיה של ההאקרים, חוזרים לפתרון אנושי פשוט: מילות קוד מוסכמות מראש. קבעו פגישה פיזית סגורה עם מנהלי הכספים ומורשי החתימה, והגדירו מילת קוד סודית או שאלה שהתשובה עליה משתנה מדי חודש וידועה רק לכם.
3. זיהוי סימני אזהרה בשיחות וידאו ואודיו בזמן אמת
למרות שאסור להסתמך על החושים האנושיים לבדם, הכרת נקודות התורפה של מודלי הזיוף הנוכחיים יכולה להדליק נורה אדומה בזמן אמת. בעת שיחה חשודה, הנחו את העובדים לחפש ולבצע ארבע בדיקות מהירות:
- בקשת תנועה בפרופיל: רוב תוכנות הזיוף בזמן אמת מתקשות לשמר תווי פנים אמינים כאשר הדובר מסובב את ראשו ב-90 מעלות הצידה או מעביר יד פתוחה מול הפנים. בקשו מהדובר לבצע פעולה כזו באמתלה של בדיקת מצלמה.
- חוסר סנכרון רגשי ומונוטוניות: שכפול קולי בבינה מלאכותית נשמע חלק ונקי, אך לעיתים קרובות חסר את האינטונציה הטבעית במצבי לחץ, או מכיל השהיה קלה ולא טבעית של חצי שנייה לפני מענה לשאלה מתפרצת.
- עיוותי תאורה וקצוות: שימו לב לאזור המפגש בין השיער או האוזניים לרקע, להשתקפות לא הגיונית במשקפיים, או לעובדה שצבע העור בפנים אינו תואם לתאורת החדר.
- הפרעה מכוונת בשיחה: שאלו שאלה אישית אקראית באמצע המשפט של הצד השני. בוטים מבוססי בינה מלאכותית או מפעילים שמשתמשים בתוכנות המרת קול יתקשו להגיב באופן מיידי וטבעי להפרעה כזו.
4. שילוב מערכות AI לזיהוי זיופים ואבטחת ערוצי התקשורת
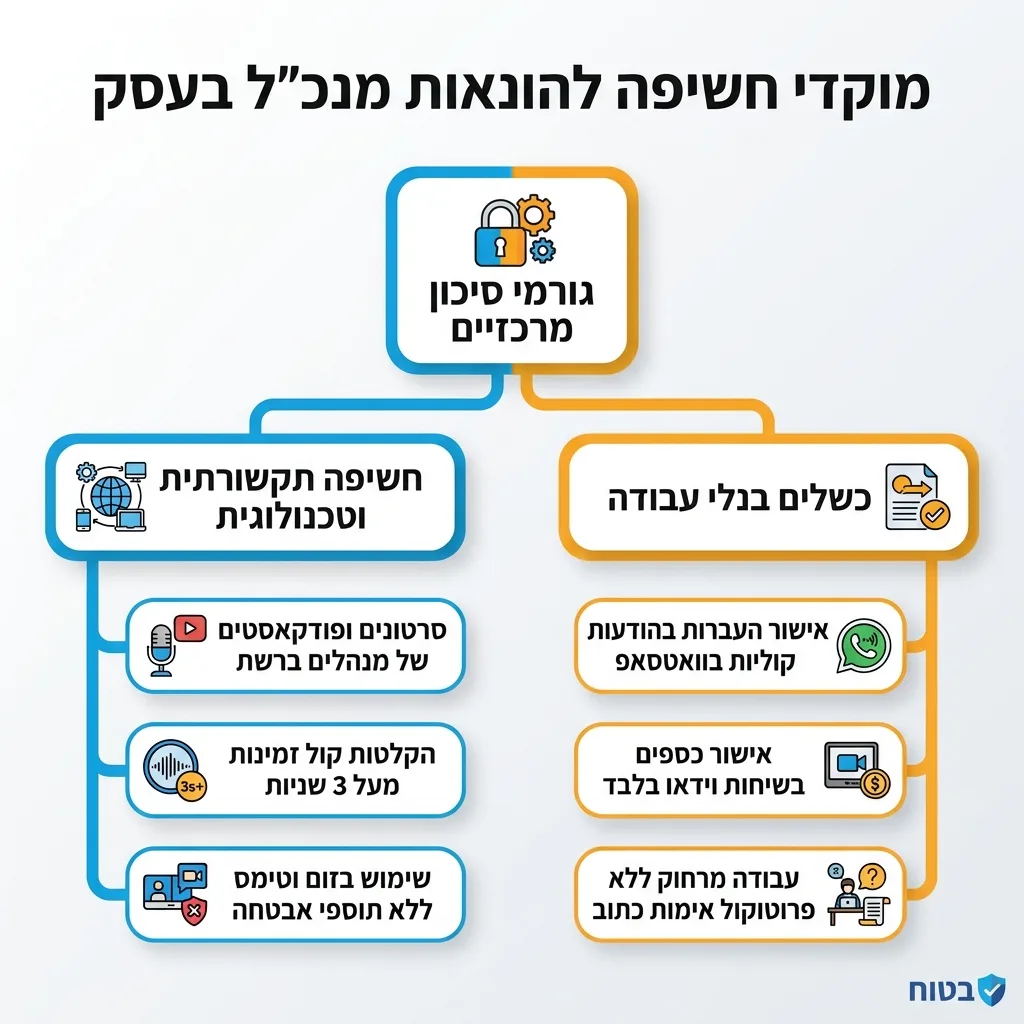
נכון לשנת 2026, פלטפורמות התקשורת המובילות כמו Zoom, Microsoft Teams ו-Google Meet אינן מספקות פתרונות מובנים מלאים לחסימת דיפ פייק. המשמעות היא שהאחריות נופלת בלעדית על הארגון.
עסקים המעבירים סכומים משמעותיים חייבים לשלב תוכנות צד שלישי ייעודיות לזיהוי בינה מלאכותית. מערכות אלו מצטרפות כמשתתף שקט לפגישות הווירטואליות, מנתחות את זרם הווידאו והשמע ברמת הפיקסל והתדר הקולי, ומתריעות בזמן אמת על חריגות סינתטיות שאינן נראות לעין אנושית.
בנוסף, מאחר שמתקפות מודרניות משלבות הודעות קוליות בנייד, אימיילים ושיחות וידאו במקביל, חשוב לטפל גם במכשירי הקצה של הצוות. מומלץ לקרוא את המדריך שלנו על איך לאבטח ניידים אישיים של עובדים בלי לפגוע בפרטיות, ולוודא שאתם נעזרים במומחים שיודעים להתקין שכבות הגנה אלו. אם אין לכם גורם מקצועי כזה, בדקו איך בוחרים חברת IT שתחזיק מעמד יחד עם העסק שלכם ותדע להתמודד עם איומי 2026.
5. הדרכת עובדים, סימולציות ועמידה ברגולציה חדשה
השלב האחרון בתוכנית הפעולה הוא תרגול חי. הרצאה שנתית על סיסמאות חזקות כבר לא רלוונטית. בצעו סימולציות יזומות שבהן אתם שולחים הודעה קולית משוכפלת של המנכ"ל למחלקת הכספים או למוקד השירות, ובדקו האם העובדים מפעילים את נוהל האימות הכפול או נופלים בפח.
במקביל לתרגול מול זיופים, חשוב לוודא שגם השגרה היומיומית של העברת מסמכים פיננסיים מוגנת היטב. שלבו בהדרכות דגשים על שיתוף קבצים רגישים עם לקוחות ורואי חשבון בצורה בטוחה, כדי למנוע מהאקרים לאסוף מודיעין מוקדם על ספקים וחשבוניות אמיתיות של העסק.
המלצת המומחה של SiteLink
"מה שאנחנו רואים שוב ושוב אצל עסקים שנפגעו מהונאות דיפ פייק הוא לא מחסור בתוכנות אנטי וירוס, אלא תרבות ארגונית שבה עובדים מפחדים לעצור מנכ"ל לחוץ ולבקש ממנו מילת קוד. המסר הכי חשוב שאתם כמנהלים חייבים להעביר לצוות הכספים שלכם מחר בבוקר הוא פשוט: לעולם לא אכעס על עובד שעיכב העברת כספים דחופה כדי לאמת את הזהות שלי. הגיבוי הניהולי הזה שווה יותר מכל חומת אש."
שאלות נפוצות
מהו דיפ פייק (Deepfake) ולמה הוא מסוכן לעסקים?
דיפ פייק הוא טכנולוגיית בינה מלאכותית המייצרת או משנה תמונות, סרטוני וידאו והקלטות קוליות כך שייראו ויישמעו אמיתיים לחלוטין. הוא מסוכן לעסקים מכיוון שהוא מאפשר לעברייני סייבר להתחזות למנכ"לים, לסמנכ"לי כספים או לספקים מוכרים בזמן אמת, ולהורות לעובדים להעביר כספים או למסור מידע רגיש תוך עקיפת החשד האנושי הטבעי.
איך מזהים הונאת דיפ פייק קולית או ויזואלית בארגון?
זיהוי בעין או באוזן בלבד הפך לקשה מאוד עם אחוזי הצלחה נמוכים של 24.5%. עם זאת, ניתן לחפש סימנים כמו חוסר התאמה קל בין תנועות השפתיים לקול, היעדר מצמוץ טבעי, טשטוש בגבולות הפנים כאשר הדובר זז הצידה, או השהיה קצרה ולא טבעית במענה לשאלות מפתיעות.
הזיהוי הבטוח ביותר מתבצע באמצעות תוכנות ייעודיות המנתחות את השידור בזמן אמת ובאמצעות דרישת מילת קוד פנימית.
אילו פתרונות הגנת סייבר לעסקים מומלצים למניעת הונאות מבוססות AI?
הפתרון היעיל ביותר מבוסס על אסטרטגיית הגנה רב-שכבתית שמשלבת שלושה רבדים: הטמעת מערכות תוכנה מבוססות AI המשתלבות בשיחות הווידאו ומתריעות על זיוף סינתטי, אבטחת מכשירי הקצה והטלפונים של העובדים, והגדרת בקרות תהליכיות קשיחות כמו אימות רב ערוצי חיצוני לפני כל פעולה כספית.
כיצד ניתן להתגונן מפני התחזות מנהלים בווידאו או בשיחה קולית מזויפת?
מגדירים נוהל ברזל בארגון שלפיו שום שיחת וידאו או הודעה קולית אינה מהווה אישור סופי להעברת כספים. חובה לנתק את השיחה, לחזור למנהל באופן יזום למספר הטלפון הרשמי והמוכר שלו, ולבקש ממנו את מילת הקוד הסודית שנקבעה מראש בפגישה פיזית.
האם עסקים קטנים ובינוניים באמת צריכים לחשוש מהונאות זיוף עמוק?
בהחלט כן. בשנת 2026 כלי שיבוט קול ווידאו זמינים בעלויות אפסיות ודורשים רק מספר שניות של הקלטה מהרשתות החברתיות. תוקפים מכוונים לעיתים קרובות דווקא לעסקים קטנים ובינוניים, מתוך הנחה שאין להם נהלי אימות כפולים ומערכות בקרה מתקדמות כמו לתאגידים גדולים.
איך כדאי להדריך עובדים לזהות מתקפות פישינג והנדסה חברתית מתוחכמות?
יש לעבור מהדרכות תיאורטיות לסימולציות מעשיות. שלחו לעובדים הודעות קוליות או בקשות מייל מדומות שנראות כאילו הגיעו מהנהלת החברה, ובחנו את תגובתם. חשוב להעניק לעובדים גיבוי מלא לעצור תהליכים, לשאול שאלות ולאמת כל בקשה שמגיעה תחת לחץ של זמן או דרישה לסודיות.
מה עושים ולמי מדווחים בישראל אם העסק נפל קורבן להונאת סייבר?
ברגע שמזהים הונאה יש לפנות מיד לבנק כדי לעצור או להקפיא את העברת הכספים. במקביל, יש לדווח למוקד הלאומי של מערך הסייבר הלאומי בחיוג ל-119, להגיש תלונה מקוונת ליחידת הסייבר במשטרת ישראל, ולערב את חברת ה-IT או צוות תגובת האירועים של העסק כדי לבודד מערכות שלוקחות חלק במתקפה.
לסיום
הגנת סייבר לעסקים בשנת 2026 דורשת מאיתנו לשנות תפיסה. בעידן שבו ניתן לשכפל קול ופנים בתוך שניות, הטכנולוגיה לבדה לא תציל את העסק אם היא לא תגובה בנהלים אנושיים ברורים. הדפיסו את נוהל האימות הכפול, קבעו מילת קוד פנימית עם צוות הכספים כבר היום, ושלבו כלים חכמים לניטור שיחות רגישות כדי להשאיר את ההאקרים מחוץ לחשבון הבנק שלכם.