איך למנוע מתקפת סייבר דרך ספקים חיצוניים: האיום השקט על עסקים בישראל ב-2026
- מאת
- מערכת האתר
- פורסם
- קריאה
- 13 דק'
- אורך
- 2,244 מילים
- REF
- SEC/1243
נכתב בתאריך 15 בנובמבר 2026
לפני שמתחילים
מניעת מתקפת סייבר דרך ספקים חיצוניים דורשת מעבר מגישה של אמון עיוור לגישה של אפס אמון ובקרת הרשאות הדוקה. האחריות החוקית על דליפת מידע של לקוחותיכם מוטלת עליכם, גם אם הפריצה התרחשה במחשבי הספק החיצוני.
האם אתם באמת יודעים לכמה אנשים מחוץ לחברה שלכם יש כרגע גישה ישירה לשרתים, לקבצי הלקוחות או למערכת הנהלת החשבונות שלכם? אם אתם כמו רוב בעלי העסקים בישראל, התשובה האמיתית היא לא.
מהניסיון שלנו ב-SiteLink בליווי עסקים, בעלי חברות משקיעים הון בחומות אש ובתוכנות הגנה למחשבים במשרד. אבל באותו זמן ממש, הם משאירים דלת אחורית פתוחה לרווחה עבור סוכנות השיווק, טכנאי המיזוג, מערכת הדיוור או הפרילנסר שבנה להם דף נחיתה לפני שנתיים.
ב-2026, האקרים כבר כמעט לא מתאמצים לפרוץ את הדלת הראשית של העסק שלכם. הם פשוט נכנסים עם מפתח חוקי לגמרי דרך הספק הקטן שנתתם לו הרשאה ושכחתם ממנו.
למה האקרים ב-2026 מעדיפים לפרוץ לספק השיווק או הניקיון שלכם?
תקיפת שרשרת אספקה היא מצב שבו תוקפים חודרים לארגון שלכם דרך ספק חיצוני שמחובר למערכות המידע או לתשתיות שלכם. לפי נתוני מערך הסייבר הלאומי, זהו כיום אחד מנתיבי החדירה המרכזיים והנפוצים ביותר לארגונים בישראל.
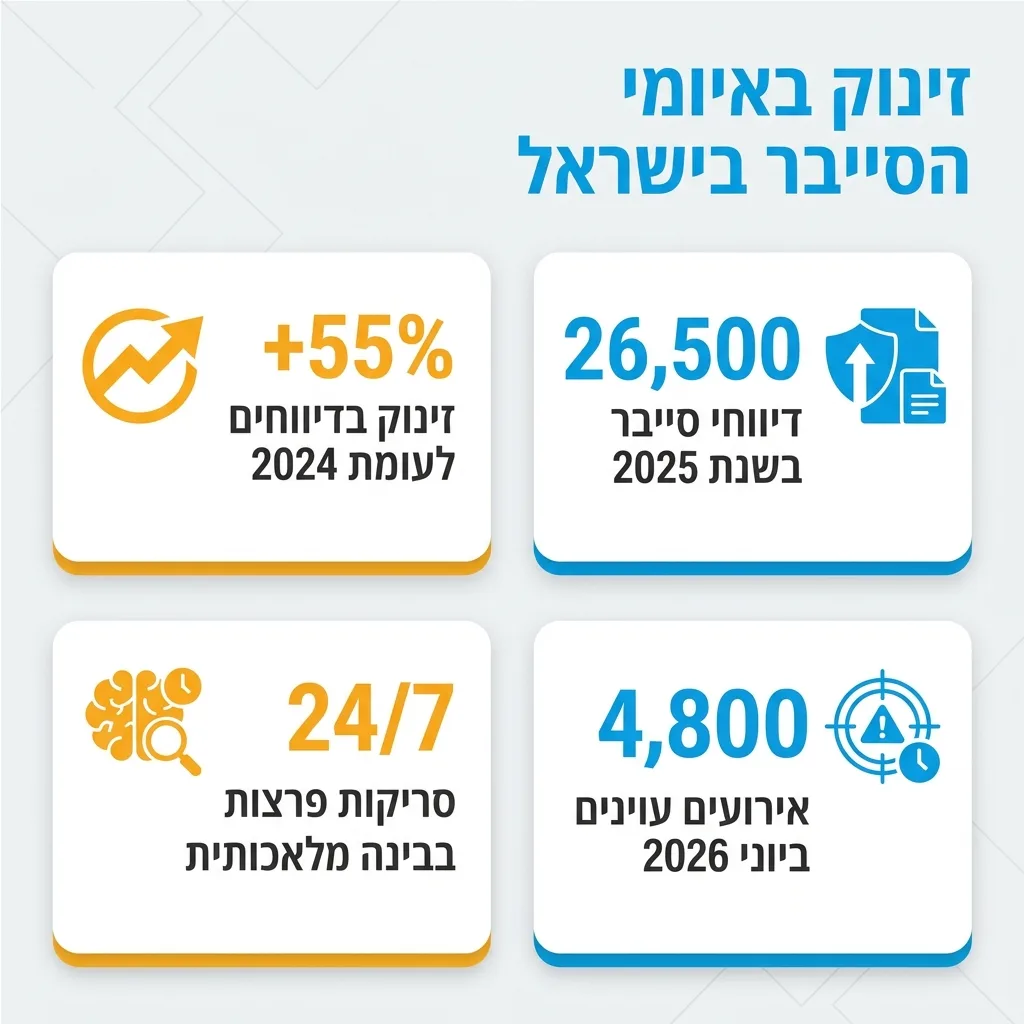
בשנת 2025 התקבלו כ-26,500 דיווחים על אירועי סייבר במרכז 119 של מערך הסייבר הלאומי, זינוק חד של 55% לעומת השנה שקדמה לה. בחודש יוני 2026 בלבד נרשמו כ-4,800 אירועי סייבר עוינים נגד מטרות ישראליות.
בנוסף לאיומים המוכרים, ב-2026 אנו מתמודדים עם תקיפות מבוססות סוכני בינה מלאכותית אוטונומיים שמחפשים פרצות בממשקי ספקים 24 שעות ביממה, לצד ניסיונות התחזות מתוחכמים לספקים מוכרים. כדי להכיר לעומק את הצד הזה של המשוואה, כדאי לקרוא את המדריך שלנו על הגנת סייבר לעסקים ב-2026 מול הונאות Deepfake קוליות וויזואליות.
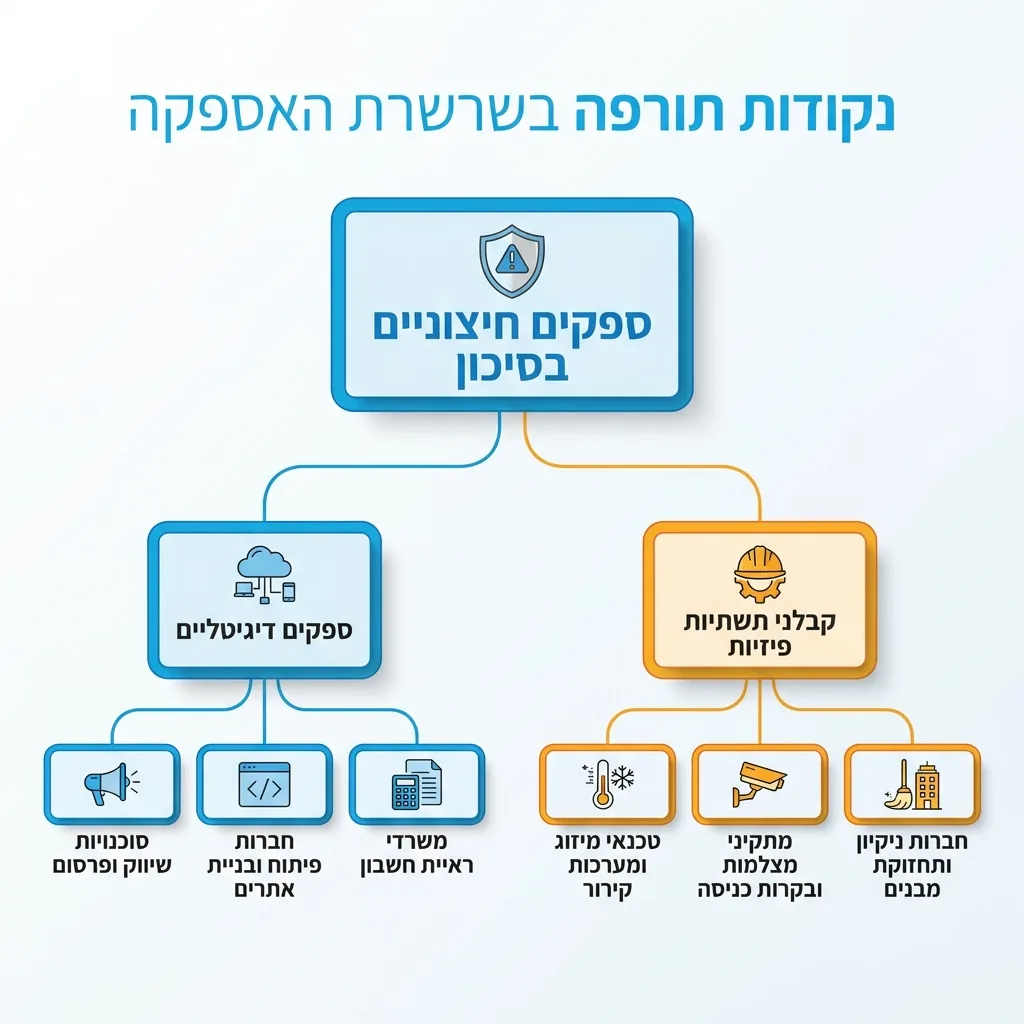
הסכנה דרך ספקים אינה מוגבלת רק לגניבת נתונים, אלא מגיעה לפגיעה פיזית בתשתיות תפעוליות (OT) ובחיי אדם. פריצה לממשקי ניהול מרחוק של קבלני מיזוג, מערכות קירור בבתי חולים או בסופרמרקטים, קווי ייצור ובקרות כניסה מאפשרת לתוקפים לשנות טמפרטורות, להשבית ציוד קריטי ולגרום להרס פיזי רחב.
מערכות אלו מוחזקות לרוב על ידי קבלנים חיצוניים עם סיסמאות ברירת מחדל, ללא פיקוח של איש אבטחת מידע.
מה להכין לפני שמתחילים לאבטח את הספקים בעסק?
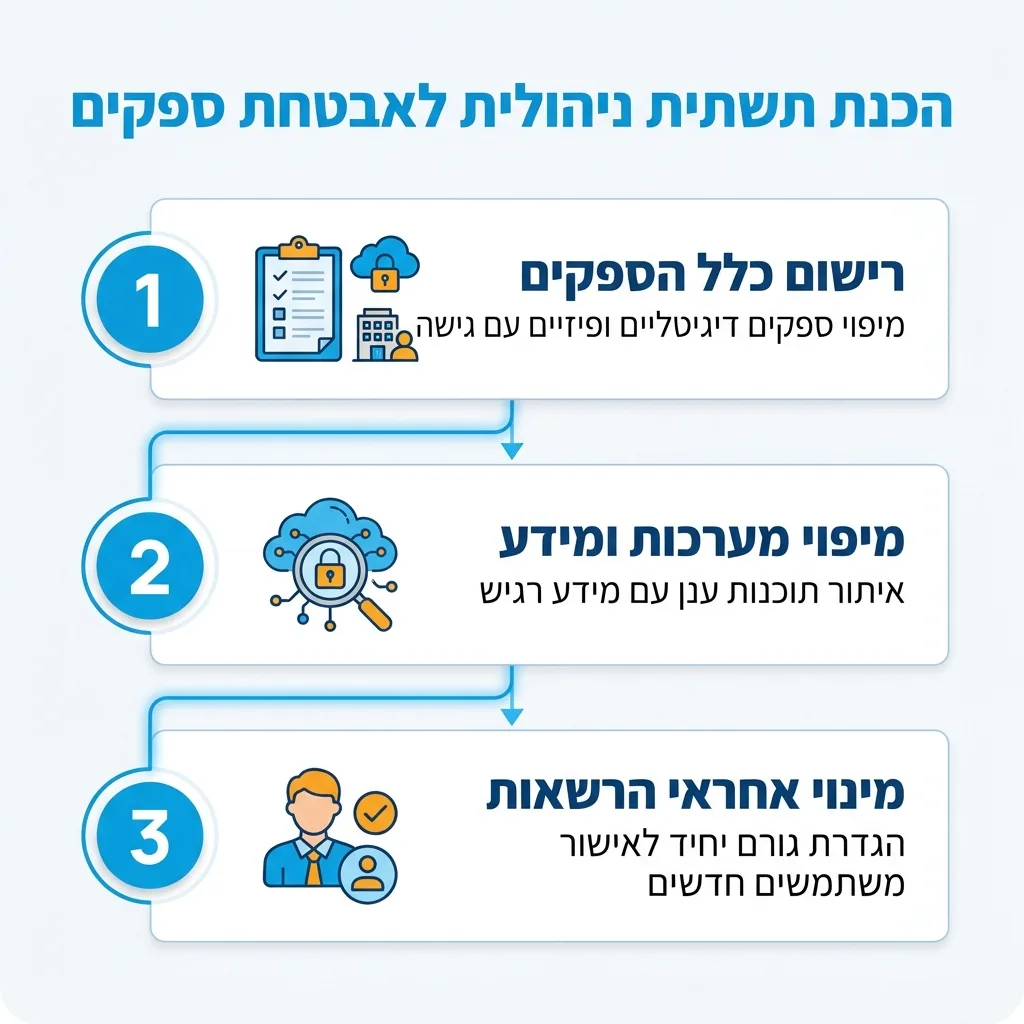
לפני שנוגעים בהגדרות הטכניות, יש להכין תשתית ניהולית פשוטה שתאפשר לכם להבין מי מחובר לעסק שלכם. אי אפשר להגן על חיבורים שאתם בכלל לא יודעים שקיימים.
הכינו מראש את שלושת הדברים הבאים לפני שמתחילים בתהליך:
1. מיפוי וסיווג סיכונים של כלל הספקים החיצוניים (TPRM)
השלב הראשון בניהול סיכוני צד שלישי (TPRM) הוא מיפוי מלא של כל גורם חיצוני שמחזיק בגישה למערכות שלכם ודירוג רמת הסיכון שלו. לא כל ספק מהווה אותה רמת איום על העסק.
מה שאנחנו רואים שוב ושוב אצל לקוחות הוא הפתעה מוחלטת בשלב הזה. עסק של 15 עובדים מגלה פתאום שיש 40 חשבונות פעילים של פרילנסרים ישנים, יועצים שעזבו לפני שנה ותוספים חיצוניים שמחוברים למאגר הלקוחות.
חלקו את הספקים לשלוש קבוצות ברורות: ספקים קריטיים עם גישה למאגרי מידע רגישים או לתשתיות ליבה (כמו שירותי ענן, מערכת CRM או קבלני בקרה ותשתיות), ספקים בינוניים (כמו מקדם אתרים עם גישה לאתר בלבד), וספקים בסיכון נמוך שאין להם חיבור לרשת או למידע.
2. בדיקת נאותות ואבטחה מקדימה לפני חתימה עם ספק חדש
לפני שנותנים לספק חדש גישה למערכת כלשהי, חובה לבצע בדיקת נאותות (Due Diligence) ולוודא שהוא עומד בסטנדרטים בסיסיים של אבטחת מידע. ספק שלא מוכן לענות על שאלות אבטחה בסיסיות הוא נורת אזהרה אדומה.
מערך הסייבר הלאומי גיבש בדיוק לשם כך סטנדרט הערכה מסודר שכולל את שאלון ספקים 1.4 ואת מערכת מצפ"ן המקוונת לניהול סיכוני שרשרת האספקה (SCRM). עבור ספקים שמטפלים במידע ליבה, בקשו לראות הסמכות רשמיות מוכרות כמו תקן ISO 27001 או SOC2.
אם אתם נמצאים כרגע בתהליך של בחירת ספקי ליבה טכנולוגיים, אל תפספסו את המדריך שלנו על איך בוחרים חברת IT שתחזיק מעמד יחד עם העסק שלכם וכן את רשימת השאלות במאמר איך לבחור מערכת CRM ב-2026.
צ'ק-ליסט מעשי לבדיקת אבטחה של ספק חדש
3. עיגון דרישות החוק ונספח אבטחת מידע בחוזה (תקנה 15 ותיקון 13)
כל התקשרות עם ספק שמחזיק או מעבד מידע עבורכם חייבת לכלול הסכם עיבוד מידע (DPA) ונספח אבטחת מידע מחייב בחוזה השירות (SLA). בישראל של 2026, זו אינה המלצה אלא חובה חוקית שעלולה לעלות לכם מאות אלפי שקלים.
תיקון 13 לחוק הגנת הפרטיות שינה לחלוטין את מפת האחריות בישראל. אם מתרחש דלף מידע של לקוחותיכם בגלל פריצה לספק חיצוני כמו שירות אחסון, סוכנות דיגיטל או מערכת ענן, האחריות המשפטית המלאה מוטלת על העסק שלכם, והעיצומים הכספיים עלולים להגיע עד ל-640,000 ₪.
בנוסף, תקנה 15 לתקנות הגנת הפרטיות (אבטחת מידע) מחייבת אתכם לבחון את סיכוני אבטחת המידע בטרם ההתקשרות עם גורם חיצוני ולקבוע בחוזה מפורש את מטרות השימוש במידע, אמצעי ההגנה הנדרשים, חובת החזרת או השמדת המידע בסיום ההתקשרות, וחובת דיווח על אירוע אבטחה. במקביל, תזכיר חוק הגנת הסייבר החדש לשנת 2026 מעגן את הפיקוח על ספקים כחובה רגולטורית בארגונים חיוניים.
סעיף כללי שאומר "הספק ישמור על אבטחת המידע" לא יגן עליכם. דרשו סעיף SLA שמחייב את הספק לדווח לכם טלפונית ובכתב תוך 4 עד 12 שעות מרגע שזיהה חשד לאירוע סייבר אצלו. בזמן אמת, דיווח מהיר מאפשר לנתק את הספק לפני שהתוקפים מתפשטים לכל הרשת שלכם.
4. ניהול הרשאות קפדני ויישום מודל אפס אמון (Zero Trust)
ניהול הרשאות נכון מבוסס על מודל אפס אמון (Zero Trust), שלפיו אף ספק או משתמש אינו נחשב בטוח כברירת מחדל, וכל גישה נבדקת ומוגבלת למינימום ההכרחי בלבד. לעולם אל תתנו לספק חיצוני הרשאות מנהל מערכת (Admin) כלליות אם הוא צריך לבצע פעולה נקודתית.
יישמו בקרת גישה מחמירה לטכנאים ולספקי תמיכה: כל איש מקצוע מקבל חשבון ייעודי ואישי על שמו (אסור בתכלית האיסור להשתמש בחשבון משותף בשם "תמיכה"), מוגדר לו אימות רב-שלבי (MFA) חובה, והרשאת הגישה מוגדרת כזמנית ונסגרת אוטומטית בתום העבודה.
הקפידו גם על העבודה השוטפת מול רואי חשבון, עורכי דין ויועצים. במקום לשלוח טבלאות אקסל עם תעודות זהות ופרטי אשראי במייל פתוח, יישמו שיטות עבודה בטוחות כפי שפירטנו במדריך על אבטחת מידע לעסקים קטנים ושיתוף קבצים רגישים בצורה בטוחה.
5. אבטחת מערכות ענן, ממשקי API ובקרים פיזיים
אבטחת החיבורים הטכניים דורשת בדיקה וסינון של כל מערכת ענן (SaaS/IaaS), מפתח API שמחבר בין תוכנות, ובקרים תעשייתיים שמחוברים לרשת העסק. ב-2026, חיבור אוטומטי בין שתי תוכנות מסוכן בדיוק כמו עובד חיצוני עם סיסמה.
בעסקים רבים מחברים מערכות שיווק, סליקה, דיוור ואוטומציה באמצעות ממשקי API. הבעיה היא שמפתחות API ישנים נשארים פתוחים עם הרשאות לקרוא ולמחוק את כל מסד הלקוחות. בצעו סריקה רבעונית, בטלו טוקנים ומפתחות של תוספים שאינם בשימוש, והגבילו כל מפתח API רק לפעולות הספציפיות שהוא חייב לבצע.
בגזרת התשתיות הפיזיות, חובה להסיר מיד כל חשיפה ישירה של מערכות ניהול, מצלמות, בקרי מיזוג אוויר ובקרים חיצוניים לרשת האינטרנט הפתוחה. גישה של קבלן חיצוני למערכת קירור או בקרה תתבצע אך ורק דרך חיבור מאובטח ומנוטר, ברשת נפרדת לחלוטין מרשת המחשבים של המשרד.
6. בקרה שוטפת ונוהל ניתוק הרשאות מיידי בסיום התקשרות
אבטחת ספקים אינה פעולה חד-פעמית, אלא תהליך שוטף הכולל סקרי סיכונים תקופתיים ונוהל ברזל לניתוק הרשאות ביום שבו מסתיימת העבודה עם ספק או פרילנסר. חשבון פעיל של ספק לשעבר הוא סיכון מיותר.
עבור ספקים מהותיים, דרשו דוח עדכני של סקר סיכונים או מבדק חדירה אחת לשנה. בנוסף, הקפידו על נוהל סיום התקשרות מובנה בכל פעם שפרילנסר מסיים פרויקט או שאתם מחליפים סוכנות.
נוהל ניתוק הרשאות לעובד או פרילנסר שמסיים התקשרות
- חסימת חשבון מרכזית: השבתת כתובת המייל או המשתמש הארגוני של הספק בכל מערכות הענן והניהול באותו יום.
- ביטול מפתחות וחיבורים: מחיקת מפתחות API, חיבורי אוטומציה וגישות מרחוק (VPN) שהוגדרו עבורו.
- ניתוק מגישה לנכסים שיווקיים ופיננסיים: הסרת המשתמש מחשבונות הפייסבוק, גוגל, מערכת הסליקה, מערכת הדיוור וניהול האתר.
- רענון סיסמאות משותפות: אם בניגוד להמלצות שותפה סיסמה כלשהי, יש להחליף אותה מיד ולוודא ניתוק של כלל המכשירים המחוברים.
- אישור השמדת מידע: קבלת הצהרה כתובה מהספק (בהתאם לתקנה 15) כי מחק ממחשביו את כל קבצי הלקוחות והמידע של העסק.
7. בניית תוכנית תגובה לאירוע דלף מידע דרך צד שלישי
תוכנית תגובה לאירוע סייבר (Incident Response) אצל ספק היא רשימת צעדים מוכנה מראש שמאפשרת לכם לנתק את הספק הפרוץ תוך דקות ולמנוע מהתוקפים לעבור לרשת שלכם. בזמן אמת, אין זמן להתחיל לחפש למי יש את הסיסמה לנתב.
תוכנית מעשית חייבת לכלול כפתור עצירה ברור: מי האדם בעסק שיכול לחסום את הגישה של הספק לרשת בכל שעה, איך מבודדים את המערכת המשותפת, ואיך בודקים ביומני המערכת (Logs) האם התוקפים כבר הספיקו לשאוב מידע מהעסק שלכם.
מומלץ לבצע אחת לשנה תרגיל קצר שמשלב את אחראי המחשוב, מנהל התפעול והספקים הקריטיים. אם האירוע כבר התרחש ופגע בנכסים הדיגיטליים שלכם, פעלו מיד לפי הצעדים במדריך שלנו: פרצו לכם לאתר? מדריך תגובה מהירה להחזרת האתר לאוויר.
המלצת המומחה של SiteLink
"מתוך ליווי של עשרות עסקים בישראל, הטעות הכי יקרה שאנחנו רואים היא המחשבה ש'הספק כבר דואג לאבטחה שלו'. ב-2026, גם מבחינת ההאקרים וגם מבחינת החוק הישראלי, הספק שלכם הוא חלק בלתי נפרד מהרשת שלכם. אל תחכו לפריצה כדי לעשות סדר: קחו היום שעה אחת ביומן, פתחו את רשימת המשתמשים במערכות שלכם, ותמחקו כל ספק או פרילנסר שלא עובד איתכם יותר. הצעד הפשוט הזה לבדו סוגר את רוב דלתות הכניסה השקטות לעסק שלכם."
שאלות נפוצות
מהי מתקפת סייבר בשרשרת האספקה?
מתקפת סייבר בשרשרת האספקה היא חדירה לארגון שמתבצעת לא באופן ישיר, אלא דרך גורם חיצוני שמספק לארגון שירותים, תוכנה או ציוד. התוקפים פורצים לספק שבו רמת האבטחה נמוכה יותר, ומשתמשים בחיבורים הקיימים והחוקיים שלו כדי להיכנס למערכות של העסק המרכזי.
איך למנוע מתקפת סייבר דרך ספקים חיצוניים?
כדי למנוע מתקפה דרך ספקים יש ליישם מודל אפס אמון (Zero Trust): לבצע בדיקת אבטחה מקדימה לכל ספק, לתת לכל נותן שירות משתמש אישי מוגבל בזמן ובהרשאות, לחייב אימות רב-שלבי (MFA), לנתק מערכות בקרה מחשיפה ישירה לאינטרנט ולבטל הרשאות מיד עם סיום ההתקשרות.
איך בודקים את רמת אבטחת המידע של ספקים?
בודקים את הספק באמצעות שליחת שאלון אבטחת מידע מסודר לפני חתימת החוזה, דרישה להצגת תעודות הסמכה מוכרות כמו תקן ISO 27001 או SOC2, ובדיקה שהספק מבצע סקרי סיכונים ומבדקי חדירה תקופתיים ומחזיק בגיבויים מופרדים ומוצפנים.
מהם סיכוני הסייבר בעבודה עם ספקי צד שלישי?
הסיכונים המרכזיים כוללים דליפת מאגרי מידע של לקוחות, חשיפה לקנסות כבדים של עד 640,000 ₪ מכוח תיקון 13 לחוק הגנת הפרטיות, הדבקת הרשת הארגונית בתוכנות כופרה, ואף פגיעה פיזית ותפעולית במערכות קירור, ייצור ובקרה שמנוהלות מרחוק על ידי קבלנים.
מה עושים במקרה של פריצה או אירוע סייבר אצל ספק?
ברגע שמתקבל דיווח על פריצה אצל ספק, יש לחסום מיד את כל חשבונות המשתמש, חיבורי ה-VPN ומפתחות ה-API של אותו ספק למערכות העסק. לאחר הניתוק, יש לבדוק ביומני המערכת האם התבצעה גישה חריגה למידע שלכם, להחליף סיסמאות רלוונטיות ולפעול לפי חובות הדיווח בחוק.
אילו דרישות הגנת סייבר חייבים לדרוש מספקים?
חובה לדרוש חתימה על נספח אבטחת מידע והסכם עיבוד מידע (בהתאם לתקנה 15), שימוש באימות רב-שלבי, הצפנת מידע במנוחה ובתנועה, איסור על שיתוף סיסמאות בין עובדי הספק, התחייבות לדיווח מיידי על כל תקרית אבטחה, ומחיקת כל המידע בסיום החוזה.
איך מתאימים את הארגון למדריך שאלון ספקים של מערך הסייבר?
מערך הסייבר הלאומי מפרסם את "שאלון ספקים 1.4" ואת מערכת "מצפ"ן" המקוונת. כדי להתאים את הארגון, יש להוריד את השאלון הרשמי, להתאים את רמת השאלות לסיווג הסיכון של הספק, ולחייב כל ספק חדש למלא אותו כחלק מתנאי הסף להתקשרות.
לסיום
סיכום: החוליה החלשה לא חייבת להפיל את העסק שלכם
אבטחת שרשרת האספקה ב-2026 כבר אינה נחלתם של תאגידי ענק בלבד. כשחוק הגנת הפרטיות מטיל עליכם את האחריות המלאה לדלף מידע אצל ספקי המשנה שלכם, וכשמערכות תפעוליות חשופות לפגיעה ממשית, ניהול הרשאות ספקים הוא חלק בסיסי מניהול עסק אחראי.
אתם לא צריכים תקציב ענק כדי לעשות את השינוי הזה. התחילו במיפוי הספקים הקיימים, הפעילו אימות דו-שלבי לכל גורם חיצוני, החתימו על נספח אבטחת מידע ברור ונתקו מיד הרשאות ישנות. כך תשמרו על המידע של הלקוחות שלכם, על המוניטין שבניתם ועל השקט הנפשי שלכם.