בדיקת אבטחה לאתר וורדפרס: 12 צעדים שתוכלו לעשות בעצמכם היום
בדיקת אבטחה לאתר וורדפרס היא לא פעולה חד-פעמית, אלא תהליך מתמשך. אבטחה חזקה נשענת על מספר עקרונות יסוד: שמירה על כל רכיבי האתר מעודכנים, שימוש בסיסמאות…
- מאת
- מערכת האתר
- פורסם
- קריאה
- 13 דק'
- אורך
- 2,214 מילים
- REF
- SEC/356
נכתב בתאריך 14 בספטמבר 2026
נקודות חשובות מהמאמר
בדיקת אבטחה לאתר וורדפרס היא לא פעולה חד-פעמית, אלא תהליך מתמשך. אבטחה חזקה נשענת על מספר עקרונות יסוד: שמירה על כל רכיבי האתר מעודכנים, שימוש בסיסמאות חזקות, גיבויים קבועים והתקנת כלים ייעודיים שיעזרו לכם לנטר ולהגן על האתר באופן אוטומטי. ביצוע הצעדים במדריך יסגור את רוב פרצות האבטחה הנפוצות.
- עדכונים שוטפים: הקפידו לעדכן את ליבת המערכת, התוספים והתבניות מיד כשיש גרסה חדשה. זו הדרך העיקרית לסגור פרצות ידועות.
- סיסמאות ואימות דו-שלבי: השתמשו בסיסמאות ארוכות ומורכבות, והפעילו אימות דו-שלבי (2FA) כדי להוסיף שכבת הגנה קריטית.
- תוסף אבטחה: התקינו תוסף אבטחה איכותי שיספק חומת אש (WAF), יסרוק קבצים ויחסום ניסיונות פריצה.
- גיבויים אוטומטיים: ודאו שיש לכם מערכת גיבויים אמינה ששומרת עותקים של האתר במיקום חיצוני. זהו קו ההגנה האחרון והחשוב ביותר.
אתר הוורדפרס שלכם הוא נכס דיגיטלי יקר ערך. הוא הפנים של העסק, מכונת השיווק שלכם, ולפעמים גם החנות המקוונת שלכם. אבל האם הוא מוגן כמו שצריך? הפופולריות העצומה של וורדפרס (כ-43% מהאתרים בעולם!) הופכת אותה למטרה מספר אחת עבור האקרים, שמחפשים כל הזמן פרצות אבטחה כדי לנצל אותן.
החדשות הטובות הן שלא צריך להיות מומחה סייבר כדי לחזק משמעותית את הגנות האתר. במדריך הזה ריכזנו עבורכם 12 צעדים מעשיים וברורים, כתובים בשפה פשוטה, שכל בעל אתר יכול לבצע כבר היום. בואו נדאג יחד שהאתר שלכם יהיה מבוצר, יציב ובטוח.
יסודות האבטחה: הצעדים הבסיסיים שכולם חייבים להכיר
נתחיל מהיסודות. הצעדים הבאים הם בגדר חובה לכל אתר וורדפרס, קטן כגדול. הם אולי נראים פשוטים, אבל הם אלו שמונעים את רוב המתקפות האוטומטיות שרצות ברשת ללא הפסקה.
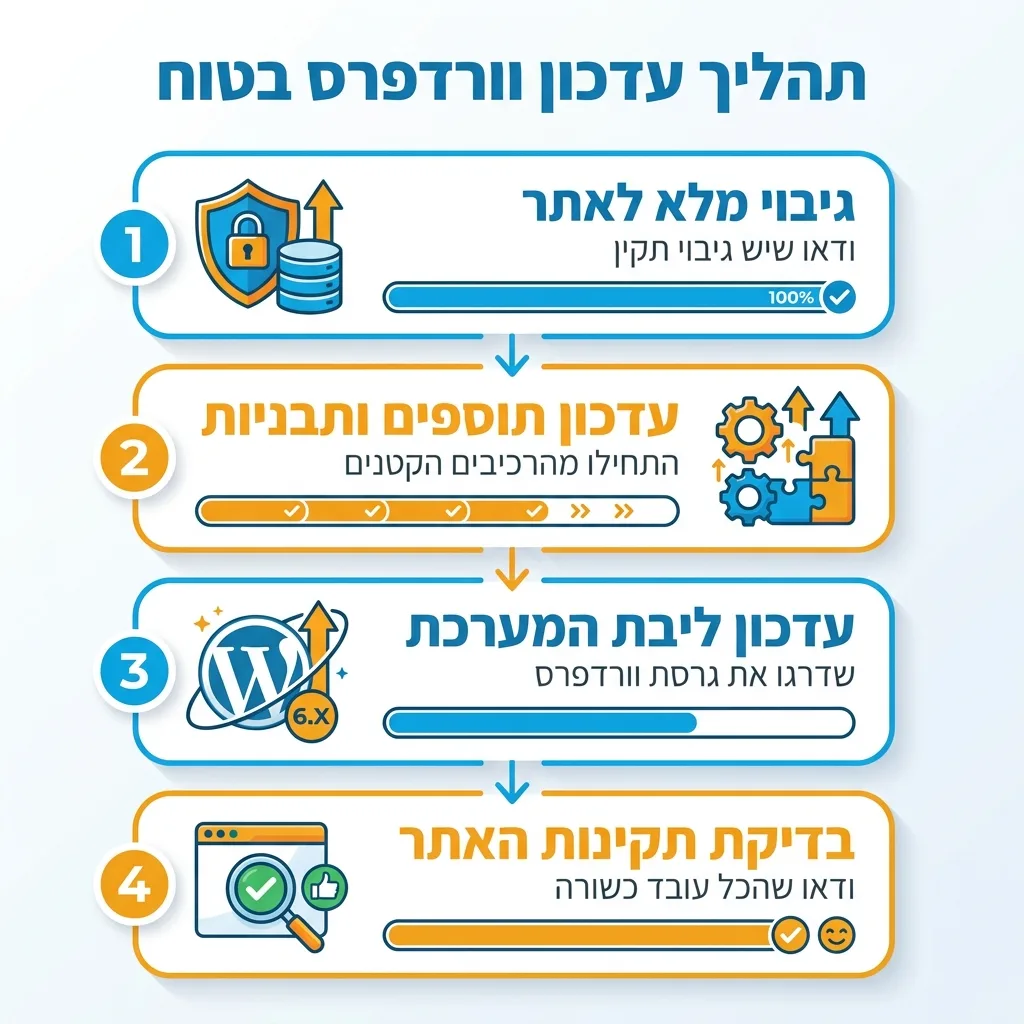
1. עדכון, עדכון, עדכון: ליבה, תוספים ותבניות
זו אולי הנקודה החשובה ביותר ברשימה. רוב מוחלט של הפריצות לוורדפרס, על פי כל הדיווחים, מתרחשות דרך תוספים ותבניות עם פרצות אבטחה ידועות שלא עודכנו. כשמפתח מוציא עדכון, הוא לרוב כולל תיקוני אבטחה לפרצות שהתגלו. אם לא תעדכנו, אתם פשוט משאירים דלת פתוחה להאקרים.
היכנסו ללוח הבקרה של וורדפרס לפחות פעם בשבוע, עברו לאזור ה"עדכונים" ובצעו את כל העדכונים הזמינים – לליבת המערכת, לתוספים ולתבנית העיצוב. לפני כל עדכון גדול, כמו שדרוג גרסה של וורדפרס עצמה, מומלץ מאוד לבצע גיבוי מלא לאתר.
אזהרה חשובה: לפני לחיצה על כפתור ה"עדכן", ודאו תמיד שיש לכם גיבוי עדכני של האתר. במקרים נדירים, עדכון עלול לגרום לבעיית תאימות עם תוסף אחר ולשבור משהו באתר. גיבוי תקין יאפשר לכם לשחזר את המצב לקדמותו תוך דקות.
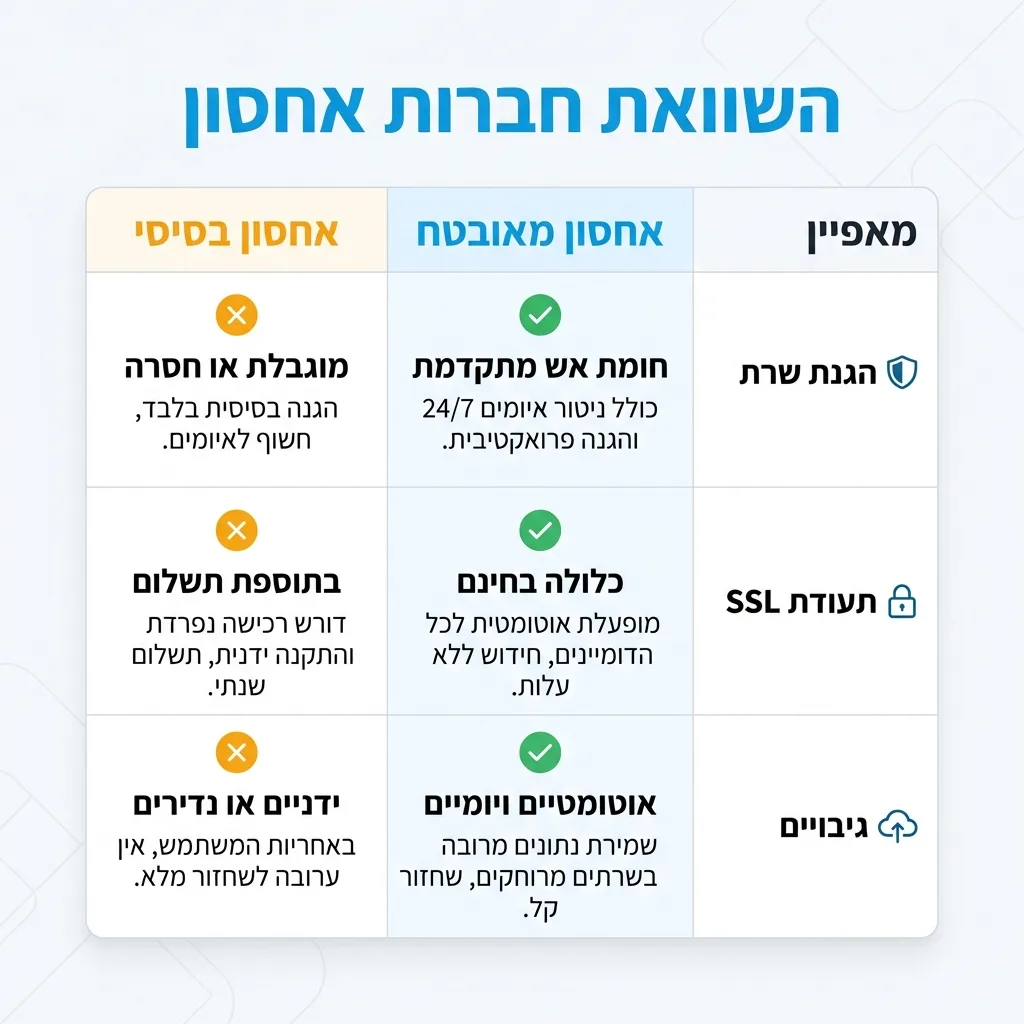
2. בחירת חברת אחסון מאובטחת
אבטחת האתר מתחילה עוד לפני שכתבתם שורת קוד אחת – היא מתחילה בשרת שעליו האתר יושב. חברת אחסון אתרים איכותית היא שותפה שלכם לאבטחה. היא מספקת הגנות ברמת השרת, כמו חומות אש מתקדמות, סריקות וירוסים, ובידוד בין חשבונות שונים באחסון שיתופי.
כשאתם בוחרים חברת אחסון, אל תתפתו רק למחיר הנמוך ביותר. בדקו מה הם מציעים בתחום האבטחה: האם הם מציעים תעודות SSL בחינם? האם יש להם מערכות לזיהוי וחסימת מתקפות? האם הם מבצעים גיבויים אוטומטיים משלהם? השקעה באחסון טוב היא השקעה בשקט הנפשי שלכם.
3. גיבויים סדירים: רשת הביטחון שלכם
גם באתר המאובטח ביותר, דברים יכולים להשתבש. תקלה, טעות אנוש או פריצה מתוחכמת – כל אלה יכולים לקרות. גיבוי הוא תוכנית המגירה שלכם, הפוליסת ביטוח שתציל אתכם ביום סגריר. במקרה של אסון, גיבוי עדכני יאפשר לכם לשחזר את האתר במלואו ובמהירות.
אל תסמכו רק על הגיבויים של חברת האחסון. התקינו תוסף גיבויים ייעודי (כמו UpdraftPlus, All-in-One WP Migration) והגדירו אותו לבצע גיבוי מלא (קבצים ומסד נתונים) באופן אוטומטי, לפחות פעם ביום. הכי חשוב: ודאו שהגיבויים נשמרים במיקום חיצוני ומאובטח, כמו גוגל דרייב, דרופבוקס או שירות אחסון ענן אחר.
חיזוק שכבת ההתחברות לאתר
דף הכניסה לאתר (wp-admin) הוא שער הכניסה לממלכה שלכם. באופן טבעי, זהו גם המקום הראשון שתוקפים ינסו לפרוץ. חיזוק האזור הזה יקשה עליהם משמעותית וינעל את רוב הניסיונות האוטומטיים עוד לפני שהם מתחילים.
4. סיסמאות חזקות ואימות דו-שלבי (2FA)
סיסמאות חלשות כמו "123456" או "admin" הן הזמנה פתוחה לצרות. האקרים משתמשים בתוכנות שמריצות מיליוני צירופים בדקה כדי לנחש סיסמאות כאלו (מתקפה שנקראת Brute Force). סיסמה חזקה צריכה להיות ארוכה (לפחות 12 תווים) ולכלול שילוב של אותיות גדולות וקטנות, מספרים וסמלים.
אבל גם הסיסמה החזקה ביותר עלולה להיגנב. כאן נכנס לתמונה האימות הדו-שלבי (Two-Factor Authentication או 2FA). זוהי שכבת הגנה נוספת שדורשת מכם, בנוסף לסיסמה, להזין קוד חד-פעמי שנוצר באפליקציה בטלפון שלכם (כמו Google Authenticator). כך, גם אם מישהו יגנוב את הסיסמה שלכם, הוא לא יוכל להיכנס לאתר בלי גישה פיזית לטלפון שלכם.
5. הגבלת ניסיונות כניסה
כברירת מחדל, וורדפרס מאפשרת לנסות להתחבר לאתר כמה פעמים שרוצים, ללא הגבלה. זה מקל מאוד על בוטים שמנסים לנחש סיסמאות. הפתרון פשוט: התקינו תוסף שמגביל את מספר ניסיונות ההתחברות הכושלים. לאחר 3-5 ניסיונות שגויים, התוסף ינעל את כתובת ה-IP של התוקף לפרק זמן מסוים.
רוב תוספי האבטחה הגדולים כוללים את האפשרות הזו כחלק מהחבילה שלהם. זהו צעד קטן עם השפעה עצומה על עצירת מתקפות Brute Force אוטומטיות, שהן מהנפוצות ביותר שיש. אבטחת מידע לעסקים קטנים מתחילה בצעדים פשוטים כאלה, שיכולים למנוע נזק גדול. למידע נוסף, קראו את המדריך שלנו לאבטחת מידע לעסקים קטנים.
6. שינוי כתובת הכניסה לאתר (להתראות wp-admin)
כל האקר וכל בוט יודעים שכתובת הכניסה הסטנדרטית לאתר וורדפרס היא `your-site.com/wp-admin` או `your-site.com/wp-login.php`. הם סורקים את הרשת באופן אוטומטי ומחפשים את הכתובות האלה כדי להתחיל במתקפה. אם הם לא מוצאים את דף הכניסה, הם פשוט עוברים למטרה הבאה.
באמצעות תוסף פשוט (למשל, WPS Hide Login, שכלול גם בתוספי אבטחה רבים), תוכלו לשנות את כתובת הכניסה למשהו ייחודי וקשה לניחוש, למשל `your-site.com/my-login-page`. זהו צעד של "אבטחה באמצעות הסתרה" (Security through obscurity) – הוא לא מונע פריצה אם לתוקף כבר יש את הסיסמה, אבל הוא מסנן החוצה כמות אדירה של תקיפות אוטומטיות.
שימוש בכלים ייעודיים להגנה מתקדמת
אחרי שחיזקנו את היסודות ואת דף הכניסה, הגיע הזמן להפעיל כלים מתקדמים יותר שיספקו הגנה אקטיבית מסביב לשעון. תוספי אבטחה ייעודיים ותעודות SSL הם חלק בלתי נפרד מארסנל ההגנה של כל אתר וורדפרס רציני.
7. התקנת תוסף אבטחה וחומת אש (WAF)
תוסף אבטחה הוא כמו מערכת אזעקה ושומר ראש לאתר שלכם, הכל בחבילה אחת. תוספים פופולריים ומומלצים כמו Wordfence, Sucuri Security, או Solid Security (לשעבר iThemes Security) מציעים מגוון רחב של יכולות הגנה.
התכונה החשובה ביותר בתוספים אלו היא חומת האש לאפליקציות ווב (Web Application Firewall – WAF). ה-WAF יושב בין הגולשים לבין האתר שלכם ומסנן תעבורה זדונית עוד לפני שהיא מגיעה לשרת. הוא מזהה דפוסים של מתקפות מוכרות, חוסם כתובות IP של תוקפים ידועים ומונע ניסיונות להזריק קוד זדוני. בנוסף, תוספים אלה כוללים סורקי נוזקות, הגנה על דף הכניסה, אימות דו-שלבי ועוד.
| תכונה | Wordfence | Sucuri Security | Solid Security (iThemes) |
|---|---|---|---|
| חומת אש (WAF) | ✓ (מבוססת תוסף) | ✓ (מבוססת ענן, בתשלום) | ✓ (מבוססת שרת) |
| סורק נוזקות ופרצות | ✓ | ✓ | ✓ |
| הגבלת ניסיונות כניסה | ✓ | ✓ | ✓ |
| אימות דו-שלבי (2FA) | ✓ | (לא כלול) | ✓ |
8. שימוש בחיבור מאובטח (SSL/HTTPS)
האם אתם רואים מנעול ירוק קטן ליד כתובת האתר שלכם בדפדפן? אם כן, מצוין. אם לא, אתם חייבים לטפל בזה. המנעול הזה מסמל שיש לכם תעודת SSL, והאתר שלכם משתמש בפרוטוקול HTTPS. זה אומר שכל התקשורת בין הדפדפן של הגולש לבין השרת שלכם מוצפנת.
בלי הצפנה, כל מידע שנשלח לאתר – סיסמאות, פרטי לקוחות בטופס יצירת קשר, פרטי אשראי בחנות – יכול להיות "מיורט" ונקרא על ידי גורם שלישי. כיום, HTTPS הוא סטנדרט. גוגל מסמנת אתרים ללא HTTPS כ"לא מאובטחים" וזה פוגע גם באמון הגולשים וגם בקידום האורגני של האתר (SEO). רוב חברות האחסון מציעות היום תעודות SSL בחינם ובלחיצת כפתור.
צ'קליסט: בדיקת אבטחה מהירה לאתר
הקשחת המערכת: צעדים מתקדמים יותר
אחרי שכיסינו את ההגנות החיצוניות והבסיסיות, אפשר לצלול קצת יותר לעומק ולהקשיח את הגדרות המערכת עצמה. הצעדים הבאים דורשים מעט יותר התעסקות, אבל הם סוגרים פינות חשובות ומוסיפים שכבות הגנה פנימיות חזקות.
9. ניהול הרשאות משתמשים חכם
לוורדפרס יש מערכת הרשאות מובנית (תפקידים) המאפשרת לקבוע מה כל משתמש יכול לעשות באתר. התפקידים נעים מ"מנוי" (יכול רק לקרוא ולהגיב) ועד "מנהל" (יכול לעשות הכל). הכלל פשוט: תנו לכל משתמש את רמת ההרשאה המינימלית שהוא צריך כדי לבצע את עבודתו, ולא יותר.
אל תתנו הרשאת מנהל לכותב תוכן שצריך רק להעלות פוסטים (הרשאת "עורך" או "כותב" מספיקה). ככל שיש לכם פחות משתמשים עם הרשאות גבוהות, כך קטן שטח הפגיעה הפוטנציאלי. אם חשבון של משתמש עם הרשאות נמוכות נפרץ, הנזק יהיה מוגבל. אם חשבון מנהל נפרץ, התוקף מקבל שליטה מלאה על האתר.
10. אבטחת קובץ wp-config.php
הקובץ `wp-config.php` הוא אחד הקבצים הרגישים ביותר באתר שלכם. הוא מכיל את פרטי ההתחברות למסד הנתונים, מפתחות הצפנה ומידע קריטי נוסף. אם תוקף יצליח לקרוא את תוכן הקובץ הזה, הוא יוכל להשתלט על מסד הנתונים שלכם בקלות.
ישנן מספר דרכים טכניות להגן על הקובץ הזה, למשל על ידי העברתו לתיקיה אחת מעל תיקיית השורש של האתר, או על ידי הוספת כללים לקובץ `.htaccess` כדי למנוע גישה ישירה אליו מהדפדפן. תוספי אבטחה רבים מבצעים את הפעולות האלה עבורכם בלחיצת כפתור.
11. השבתת עורך הקבצים המובנה
וורדפרס מציעה כלי נוח (אך מסוכן) המאפשר לערוך קבצי קוד של תוספים ותבניות ישירות מתוך לוח הבקרה. אם תוקף ישיג גישה לחשבון המנהל שלכם, הוא יוכל להשתמש בכלי הזה כדי להזריק קוד זדוני לתוך קבצי האתר בקלות ובלי להשאיר עקבות. השבתת האפשרות הזו היא צעד אבטחה חכם.
כדי לעשות זאת, יש להוסיף שורת קוד אחת לקובץ `wp-config.php` שלכם: `define('DISALLOW_FILE_EDIT', true);`. זו פעולה פשוטה שמסירה וקטור תקיפה משמעותי.
12. סריקות אבטחה תקופתיות
בנוסף להגנות האקטיביות, חשוב לבצע סריקות יזומות לאיתור נוזקות ופרצות. תוסף האבטחה שלכם כנראה מבצע סריקות כאלה באופן אוטומטי, אך כדאי לבצע גם סריקה ידנית מדי פעם. כמו כן, ניתן להשתמש בכלים חיצוניים כמו WPScan או סורקים מקוונים אחרים כדי לקבל חוות דעת שנייה.
סריקה טובה בודקת את קבצי הליבה של וורדפרס מול המקור כדי לוודא שלא שונו, מחפשת קוד זדוני בקבצים אחרים, ובודקת אם התוספים והתבניות שלכם מופיעים במאגרי מידע של פרצות אבטחה ידועות. הטכנולוגיה מתקדמת כל הזמן, וחשוב להישאר מעודכנים. קראו עוד על 7 טכנולוגיות שייכנסו לחיי היומיום שלנו כדי להבין את קצב השינויים.
הטיפ של SiteLink
"אני מאמין שאבטחת אתר לא צריכה להיות מסובכת או מפחידה. הצעדים הקטנים והעקביים – עדכון שוטף, סיסמה חזקה וגיבוי אמין – הם אלו שעושים את ההבדל הגדול ביותר. הם מונעים 90% מהצרות עוד לפני שהן מתחילות, ונותנים לכם את השקט הנפשי להתמקד במה שחשוב באמת: התוכן והעסק שלכם."
שאלות נפוצות
איך אני יכול לאבטח את אתר הוורדפרס שלי בעצמי?
בהחלט אפשר לאבטח אתר וורדפרס באופן עצמאי. התחילו מהיסודות: עדכנו באופן קבוע את המערכת, התוספים והתבניות. השתמשו בסיסמאות חזקות והפעילו אימות דו-שלבי. התקינו תוסף אבטחה איכותי (כמו Wordfence) והגדירו גיבויים אוטומטיים למיקום חיצוני. צעדים אלו לבדם יחזקו משמעותית את הגנת האתר.
מהן פרצות האבטחה הנפוצות ביותר באתרי וורדפרס?
פרצות האבטחה הנפוצות ביותר נובעות בדרך כלל משלושה גורמים עיקריים: 1. תוספים ותבניות לא מעודכנים עם פרצות ידועות. 2. סיסמאות חלשות או גנובות, המאפשרות מתקפות Brute Force. 3. הגדרות שרת או הרשאות משתמשים לקויות. רוב התוקפים מנצלים את נקודות התורפה הפשוטות והמוכרות הללו.
האם וורדפרס היא מערכת מאובטחת?
כן, ליבת מערכת וורדפרס עצמה נחשבת למאובטחת מאוד. צוות אבטחה גדול עובד כל הזמן כדי למצוא ולתקן פרצות. הבעיה כמעט תמיד נובעת מהסביבה של האתר – תוספים ותבניות של צד שלישי שלא עודכנו, סיסמאות חלשות של משתמשים, או אחסון לא מאובטח. כפי שמסביר המדריך הרשמי של וורדפרס, אחריות האבטחה משותפת.
מהם הצעדים הראשונים לאבטחת אתר וורדפרס חדש?
מיד לאחר התקנת אתר חדש, בצעו את הפעולות הבאות: 1. שנו את שם המשתמש ברירת המחדל 'admin' לשם ייחודי. 2. הגדירו סיסמה חזקה מאוד לחשבון המנהל. 3. התקינו והגדירו תוסף אבטחה ותוסף גיבויים. 4. מחקו כל תוסף או תבנית שהגיעו עם ההתקנה ואינכם מתכוונים להשתמש בהם. 5. ודאו שהאתר משתמש ב-HTTPS.
כיצד אוכל לדעת אם אתר הוורדפרס שלי נפרץ?
ישנם מספר סימנים מחשידים: ירידה פתאומית בתעבורה, הופעת תוכן או קישורים מוזרים באתר, הפניות לאתרים אחרים, קבצים חדשים או חשודים בשרת, תלונות מגולשים על אזהרות מהדפדפן, או חסימה מתוצאות החיפוש של גוגל. אם אתם חושדים בפריצה, השתמשו בסורק של תוסף האבטחה שלכם או בכלים חיצוניים כדי לאמת זאת.
באילו תוספי אבטחה מומלץ להשתמש בוורדפרס?
ישנם מספר תוספים מצוינים ופופולריים. שלושת הגדולים והמומלצים ביותר הם Wordfence Security, Sucuri Security, ו-Solid Security (שנקרא בעבר iThemes Security). כולם מציעים גרסאות חינמיות חזקות הכוללות חומת אש, סורק נוזקות, הגנה על דף הכניסה ועוד. לרוב המשתמשים, הגרסה החינמית של אחד מהם מספקת הגנה טובה מאוד.
איך לבחור סיסמה חזקה לאתר וורדפרס?
סיסמה חזקה היא קו הגנה חיוני. הכללים הם: 1. אורך: לפחות 12-16 תווים. ככל שארוך יותר, טוב יותר. 2. מורכבות: שלבו אותיות גדולות, אותיות קטנות, מספרים וסמלים (כמו !, @, #, $). 3. ייחודיות: אל תשתמשו באותה סיסמה באתרים אחרים. 4. הימנעו ממידע אישי: אל תשתמשו בשמות, תאריכי לידה או מילים שקל לנחש. מומלץ להשתמש במנהל סיסמאות כדי ליצור ולאחסן סיסמאות מורכבות.
סיכום: אבטחה היא תהליך, לא מוצר
אבטחת אתר וורדפרס היא לא משימה שמשלימים ושוכחים ממנה. זהו תהליך מתמשך של תחזוקה, ערנות והקפדה על הרגלים טובים. המדריך הזה נתן לכם 12 צעדים מעשיים וחזקים שמהווים בסיס איתן להגנה על הנכס הדיגיטלי שלכם.
השקיעו את הזמן ביישום הצעדים האלה, הפכו אותם לחלק משגרת ניהול האתר שלכם, ותוכלו לישון הרבה יותר טוב בלילה. זכרו, אתר מאובטח הוא אתר אמין, מהיר יותר, וכזה שגם גוגל וגם הגולשים שלכם אוהבים יותר.