פרצו לכם לאתר? מדריך תגובה מהירה: 9 צעדים קריטיים להחזרת האתר לאוויר
- מאת
- מערכת האתר
- פורסם
- קריאה
- 13 דק'
- אורך
- 2,224 מילים
- REF
- SEC/904
נכתב בתאריך 27 באוקטובר 2026
השורה התחתונה
גילוי פריצה לאתר מחייב פעולה מיידית לפי פרוטוקול חירום מובנה. המטרה הראשונית אינה לתקן, אלא לבודד את האתר כדי לעצור פגיעה בלקוחות, לשמור ראיות, ורק אז לנקות את הקוד הזדוני ולסגור את הפרצה שדרכה נכנסו התוקפים.
הדבר הכי גרוע שאפשר לעשות כשמגלים שפרצו לכם לאתר הוא להתחיל למחוק קבצים בלחץ. מהניסיון שלנו ב-SiteLink, תגובה מבוהלת ולא מסודרת בדקות הראשונות גורמת לרוב לנזק גדול יותר מהפריצה עצמה, משמידה ראיות חיוניות ומשאירה לתוקפים דלת פתוחה לחזור שוב מחר בבוקר.
אם אתם קוראים את השורות האלו עכשיו, סביר להניח שהלב שלכם דופק מהר. אולי לקוח התקשר לדווח על מסך אזהרה אדום של גוגל, אולי האתר מפנה פתאום להגרלות מפוקפקות, ואולי אתם פשוט לא מצליחים להתחבר למערכת הניהול של וורדפרס.
קחו נשימה עמוקה. המדריך הזה הוא לא עוד הרצאה תיאורטית על למה חשוב לשמור על אבטחה, אלא ערכת עזרה ראשונה שבנינו בדיוק לרגע האמת. אם תעבדו צעד אחר צעד לפי הסדר המדויק שמופיע כאן, תוכלו לעצור את הדימום, לבצע בדיקת אבטחה לאתר באופן יסודי, ולהחזיר את העסק שלכם לפעילות בטוחה במינימום נזק תדמיתי וכלכלי.
לפני שמתחילים: איך מזהים את סוג הפריצה ומה מכינים מראש?
בשטח, אנחנו רואים שרוב בעלי האתרים כלל לא יודעים שהאתר שלהם נפרץ, עד שהנזק כבר גלוי לעין. תוקפים מודרניים מעדיפים לפעול בשקט מתחת לרדאר כדי לנצל את משאבי השרת שלכם לאורך זמן.
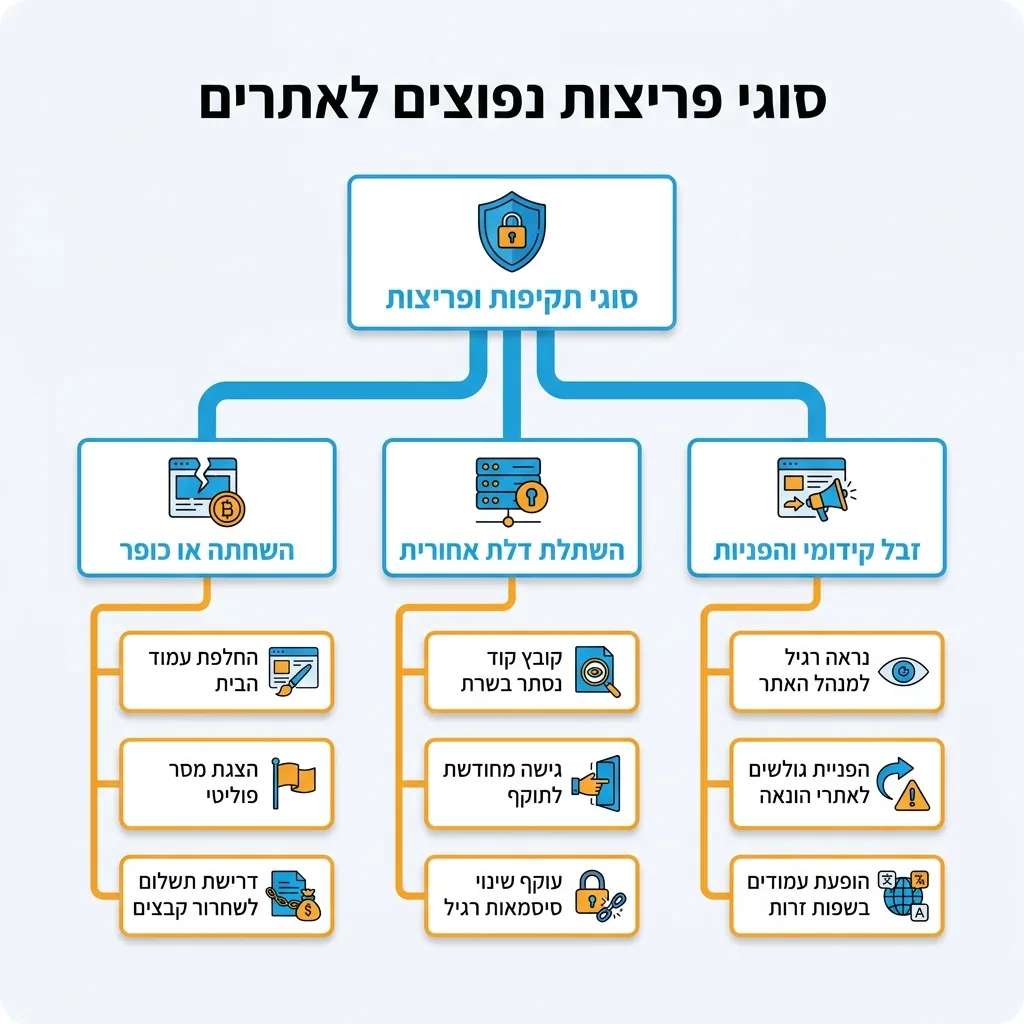
היכרות מהירה עם שלושת סוגי הפריצות הנפוצים ביותר תעזור לכם להבין מול מה אתם מתמודדים כבר בדקות הראשונות:
- הפניות זדוניות וזבל קידומי (SEO Spam): האתר שלכם נראה רגיל לחלוטין כשאתם נכנסים אליו, אבל גולשים שמגיעים מגוגל מופנים אוטומטית לאתרי הימורים, תרופות מזויפות או הונאות. בתוצאות החיפוש של גוגל יופיעו פתאום מאות עמודים ביפנית או באנגלית תחת שם המתחם שלכם.
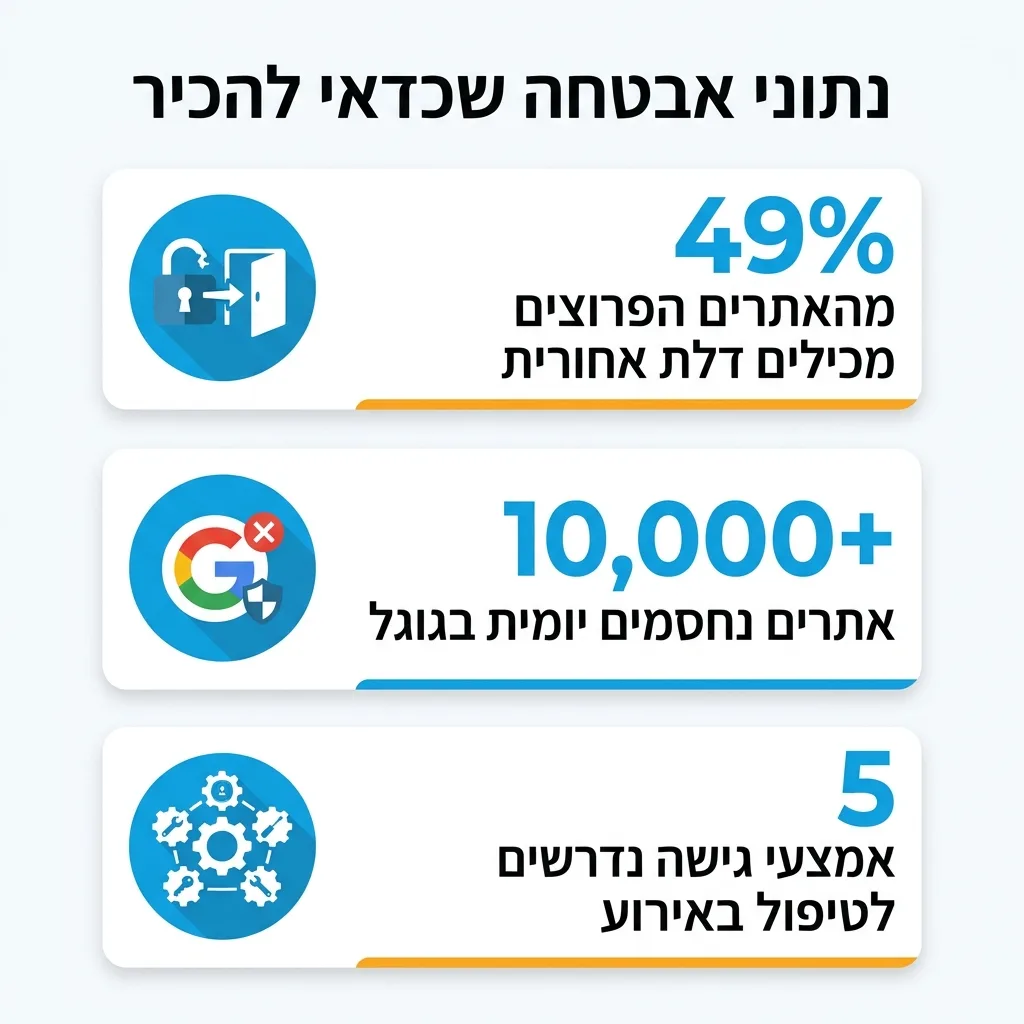
- השתלת דלת אחורית (Backdoor): התוקף שותל קובץ קוד נסתר שמאפשר לו לחזור לאתר בכל רגע, גם אחרי שתשנו סיסמאות או תמחקו את הווירוס הגלוי. לפי נתוני אבטחה עדכניים, כ-49% מהאתרים הפרוצים מכילים דלתות אחוריות כאלו.
- השחתת אתר או כופר (Defacement / Ransomware): עמוד הבית מוחלף במסר פוליטי או בדרישת תשלום כדי לשחרר את הקבצים המוצפנים.
צ'קליסט הכנה לטיפול באירוע (הכינו מולכם כעת)
1. בידוד האתר מהרשת והכלת האירוע
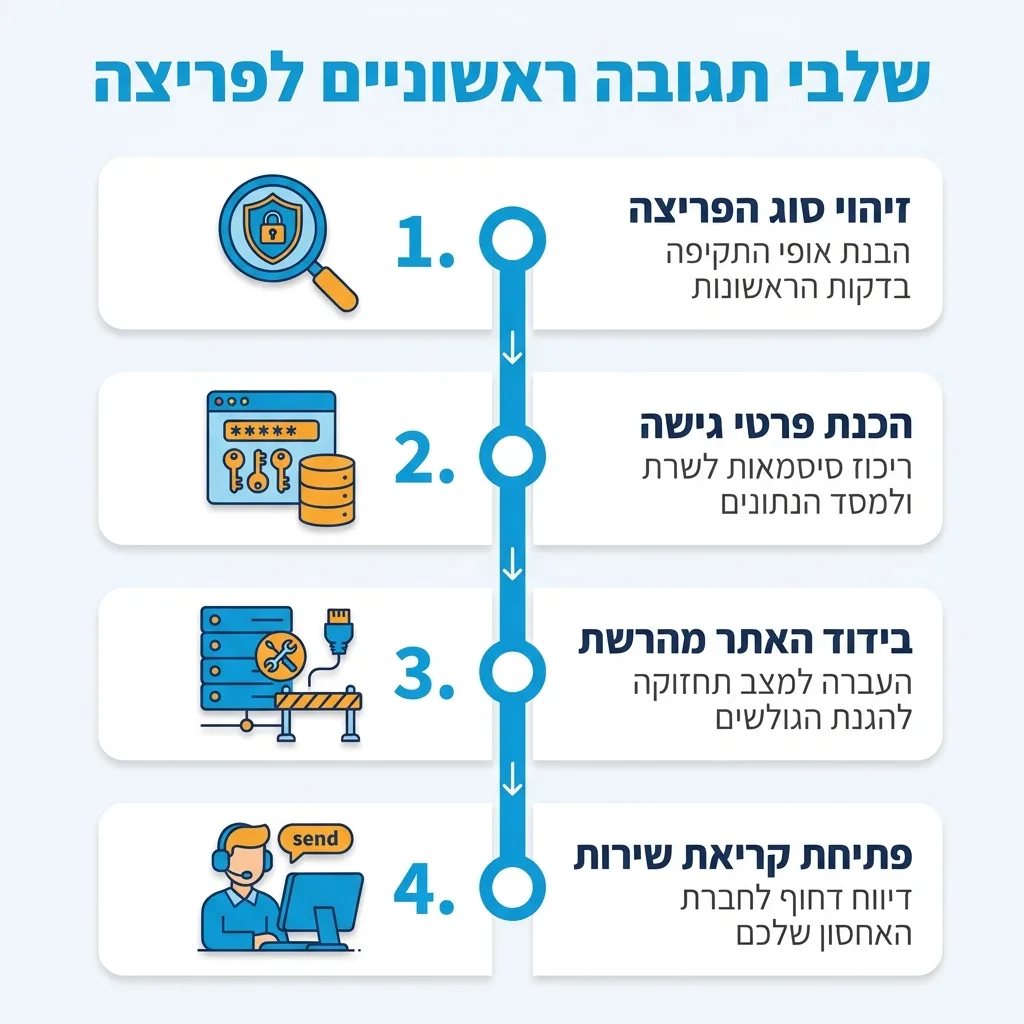
הצעד הראשון והקריטי ביותר הוא לעצור מיד את פעילות האתר. העבירו את האתר למצב תחזוקה (Maintenance Mode) או נתקו אותו זמנית מהאוויר דרך פאנל הניהול של חברת האחסון.
למה זה כל כך דחוף? כי אתר פרוץ הוא סכנה מיידית ללקוחות שלכם. הוא עלול להפיץ תוכנות זדוניות למחשבים של המבקרים, לגנוב פרטי כרטיסי אשראי או לבצע הונאות דיוג (פישינג). גוגל לבדה חוסמת למעלה מ-10,000 אתרים מדי יום בגלל הפצת נוזקות ודיוג, ואתם ממש לא רוצים שהמערכת האוטומטית שלה תסמן אתכם כאתר תוקף.
במקביל לניתוק, פתחו קריאת שירות דחופה מול חברת האחסון שלכם. דווחו להם שהאתר נפרץ ובקשו מהם לבדוק את יומני השרת (Logs) ולהקפיא תהליכים חשודים שרצים ברקע.
2. גיבוי האתר במצבו הפרוץ ושמירת ראיות
כאן קורה הכשל הגדול ביותר שאנחנו פוגשים: בעלי אתרים ממהרים למחוק קבצים שנראים להם חשודים או מתקינים תוסף ניקוי שמוחק הכל אוטומטית. אל תעשו את זה.
לפני שנוגעים בשורת קוד אחת, בצעו גיבוי מלא של האתר ושל מסד הנתונים כפי שהם כרגע, במצבם הפרוץ, והורידו את הקובץ למחשב נפרד ומאובטח. הגיבוי הזה ישמש לחקירה פורנזית ויעזור לאתר את כל נקודות החולשה שנוצלו.
3. איפוס סיסמאות גורף והפעלת אימות דו-שלבי
צאו מנקודת הנחה שכל סיסמה שהייתה שמורה באתר או קשורה אליו כבר נמצאת בידיים של התוקפים. החליפו מיד את כל הסיסמאות במעטפת הטכנולוגית של האתר.
החליפו סיסמאות למערכת ניהול התוכן (למשל וורדפרס), לחשבון האחסון הראשי, לגישות ה-FTP וה-SSH, למסד הנתונים (זכרו לעדכן את הסיסמה החדשה גם בקובץ ההגדרות דוגמת wp-config.php), ולחשבונות הדואר האלקטרוני של מנהלי האתר.
השתמשו בסיסמאות מורכבות וארוכות שנוצרו על ידי מנהל סיסמאות, והפעילו מיד חובת אימות דו-שלבי (MFA) לכל משתמש ומערכת שתומכים בכך. הרגלי אבטחת מידע בסיסיים בעסק מתחילים תמיד בנעילת שער הכניסה הראשי.
4. ביקורת משתמשים וסילוק הרשאות פיקטיביות
שינוי הסיסמה שלכם לא יעזור אם התוקף פתח לעצמו משתמש משלו. נתונים מעולם הסייבר מראים כי ב-55% ממסדי הנתונים שנפרצו, התוקפים יצרו חשבונות מנהל (Admin) חדשים וסמויים כדי להבטיח שיוכלו לחזור למערכת בכל עת.
היכנסו לרשימת המשתמשים במערכת הניהול של האתר ובדקו כל משתמש בפינצטה. מחקו מיד כל חשבון שאתם לא מכירים, או חשבונות של עובדים וספקים שכבר לא עובדים איתכם.
אל תסתפקו רק במסך הניהול הרגיל. תוקפים מתוחכמים יודעים להסתיר את המשתמש שלהם מהתצוגה הרגילה של וורדפרס. היכנסו ישירות למסד הנתונים (דרך phpMyAdmin), פתחו את טבלת המשתמשים (wp_users) ובדקו שלא מסתתרת שם רשומה לא מוכרת עם הרשאות ניהול.
5. דיווח רגולטורי: הדרישה המחמירה של החוק בישראל
זהו שלב שבעלי עסקים רבים מדלגים עליו מחוסר ידיעה, ומשלמים על כך ביוקר. אם האתר שלכם אוסף או שומר מידע אישי של לקוחות (שמות, טלפונים, כתובות, היסטוריית רכישות או מידע רגיש), אתם כפופים לחוק הגנת הפרטיות הישראלי.
בניגוד לתקנות האירופאיות (GDPR) שמאפשרות חלון זמן של עד 72 שעות, הדין הישראלי דורש דיווח בסמוך ככל האפשר לרגע הגילוי. רק ביולי 2026 הטילה הרשות להגנת הפרטיות עיצום כספי כבד בסך 256,000 ₪ על גוף שעיכב את הדיווח על פריצה. אם יש חשש שמידע דלף, התייעצו מיד עם עורך דין הבקיא בתחום.
6. בדיקת אבטחה לאתר, זיהוי חולשות וניקוי הקוד
אחרי שעצרנו את האירוע ושמרנו על עצמנו חוקית, הגיע הזמן לבצע בדיקת אבטחה לאתר כדי להבין איך נכנסו אלינו ומה בדיוק נשתל בשרת. על פי דוח של חברת IBM לשנת 2026, העלות הממוצעת של דליפת מידע בארגונים הגיעה לשיא של כ-18.5 מיליון ₪ (4.99 מיליון דולר), כשהנזק לעסקים קטנים עלול להיות מכה שקשה להתאושש ממנה.
איפה מחפשים את הפרצה? המספרים נותנים לנו כיוון ברור מאוד. דוח של חברת האבטחה Patchstack משנת 2026 חושף כי במהלך השנה החולפת התגלו 11,334 פרצות אבטחה במערכות וורדפרס, כאשר 91% מהן הגיעו דרך תוספים (Plugins) פגיעים. בנוסף, דוח החקירות של Verizon (DBIR) מ-2026 מראה ש-31% מאירועי הפריצה בעולם התחילו מניצול חולשות מוכרות בקוד שלא עודכנו בזמן.
כלים מומלצים לסריקת קבצים זדוניים
כדי לבצע בדיקת אבטחה לאתר בצורה יעילה ולאתר את הקבצים הנגועים, היעזרו בכלים המובילים הבאים (השתמשו בגרסאות סריקה עמוקה):
- Wordfence Security: תוסף מצוין לוורדפרס שמשווה את קבצי הליבה, התבניות והתוספים שלכם מול המאגר הרשמי, ומזהה כל שורת קוד ששונתה או נוספה על ידי תוקף.
- Sucuri SiteCheck: כלי סריקה חיצוני שמאפשר לבדוק אם האתר עדיין מפיץ נוזקות ואם הוא מופיע ברשימות שחורות ברחבי הרשת.
- Imunify360 או VirusDie: כלי סריקה ברמת השרת (זמינים בחברות אחסון איכותיות) שיודעים לזהות דלתות אחוריות מורכבות בקבצי PHP.
7. שחזור מגיבוי נקי ועדכון מקיף של המערכת
אחרי שזיהיתם את מקור הפריצה ואת הקבצים הנגועים, יש לכם שתי אפשרויות: ניקוי ידני של הקוד הזדוני, או שחזור האתר מגיבוי ישן ונקי שנוצר לפני מועד הפריצה. אם יש לכם גיבוי ודאי ונקי, שחזור הוא לרוב הדרך המהירה והבטוחה ביותר, אך ודאו שאתם מוחקים קודם את כל הקבצים הקיימים בשרת כדי שלא יישארו שאריות של דלתות אחוריות.
מיד לאחר השחזור או הניקוי (ולפני שמחזירים את האתר לגולשים!), בצעו עדכון גורף: עדכנו את גרסת ה-PHP בשרת, את מערכת הוורדפרס, את התבנית ובעיקר את כל התוספים לגרסאותיהם החדשות ביותר. אם גיליתם בשלב הקודם תוסף ספציפי שדרכו התבצעה הפריצה ואין לו עדכון אבטחה זמין, מחקו אותו לחלוטין מהשרת ומצאו לו תחליף בטוח.
8. הקשחת אמצעי אבטחה והתקנת חומת אש (WAF)
האתר נקי ומעודכן, אבל כדי לא לחזור לאותו סיוט בשבוע הבא, חייבים להקשיח את ההגנות. הצעד החשוב ביותר בשלב זה הוא הטמעת חומת אש לאפליקציות רשת (WAF – Web Application Firewall), כמו זו של Cloudflare או Sucuri.
חומת אש כזו יושבת בענן לפני השרת שלכם, מסננת את התנועה הנכנסת וחוסמת ניסיונות תקיפה אוטומטיים, סורקים זדוניים והזרקות קוד עוד לפני שהם בכלל נוגעים באתר שלכם. אם אתם רוצים להעמיק בנושא, הכנו עבורכם את המדריך המלא לאבטחת אתר וורדפרס ב-2026 שמסביר איך לבנות שכבות הגנה מעבר לתוספים רגילים.
בנוסף, אם יש לכם מערכות שפותחו בהתאמה אישית, בקשו מצוות הפיתוח לבצע בדיקת קוד ולוודא עמידה בסטנדרטים של OWASP Top 10 כדי למנוע חולשות קריטיות כמו בקרת גישה לקויה (Broken Access Control) או הזרקות למסד הנתונים (SQL Injection).
9. בקשת סקירה מחדש מגוגל והחזרת האתר לאוויר
בצעו סריקת אבטחה וידואית אחרונה כדי להיות בטוחים ב-100% שהאתר נקי. כעת, אפשר לבטל את מצב התחזוקה ולהחזיר את האתר לאוויר. אבל העבודה עוד לא הסתיימה אם גוגל הספיקה לסמן את האתר שלכם כמסוכן והציגה לגולשים מסך אזהרה אדום.
היכנסו לחשבון ה-Google Search Console שלכם, גשו ללשונית "בעיות אבטחה" (Security Issues), סמנו שטיפלתם בבעיה והגישו בקשה לסקירה מחדש (Review Request). פרטו בקצרה באנגלית או בעברית אילו פעולות ביצעתם (ניקוי הקוד, עדכון התוספים והתקנת חומת אש).
הבדיקה של גוגל אורכת לרוב בין מספר שעות למספר ימים. ברגע שהאזהרה תוסר, תוכלו לחזור לשגרה ולהתמקד בשיקום המוניטין הדיגיטלי של העסק ובבניית אמון מחודש מול הלקוחות שלכם.
המלצת המומחה של SiteLink
"אחת הטעויות הכי יקרות שאנחנו רואים אצל בעלי עסקים היא ההנחה ש'שחזור מגיבוי של שבוע שעבר פותר את הבעיה'. תזכרו דבר פשוט: אם שחזרתם את האתר מיום שלישי שעבר, שחזרתם איתו גם את אותה פרצת אבטחה בדיוק שדרכה ההאקר נכנס ביום רביעי. שחזור מגיבוי חייב להיות מלווה מיד בעדכון כל התוספים, החלפת סיסמאות והתקנת חומת אש. בלי זה, הבוטים האוטומטיים של התוקפים יפרצו לכם לאתר שוב תוך פחות מ-24 שעות."
שאלות נפוצות
איך אפשר לדעת אם פרצו לי לאתר?
הסימנים הנפוצים ביותר כוללים איטיות קיצונית או קריסה של האתר, הופעת עמודים חדשים בשפות זרות בתוצאות החיפוש של גוגל, הפניית גולשים לאתרים מפוקפקים, הודעת אזהרה אדומה בדפדפן ("אתר זה עלול להיות פגוע"), או חוסר יכולת להתחבר למערכת הניהול עם הסיסמה הרגילה שלכם.
מה הצעד הראשון שצריך לעשות כשמגלים פריצה לאתר?
הצעד הראשון הוא בידוד מיידי: העבירו את האתר למצב תחזוקה או נתקו אותו זמנית מהרשת כדי להגן על הגולשים שלכם, וצרו קשר עם חברת האחסון. מיד לאחר מכן, בצעו גיבוי מלא של האתר במצבו הפרוץ לפני שתמחקו או תשנו כל קובץ, כדי לשמור ראיות לחקירת האירוע.
איך עושים בדיקת אבטחה לאתר כדי למצוא חולשות?
בדיקת אבטחה לאתר מתבצעת בשני מישורים: סריקת קבצים פנימית (באמצעות כלים כמו Wordfence או Imunify360) שמשווה את קבצי האתר למקור ומאתרת קוד זדוני שהוזרק, ובדיקת גרסאות של כלל התוספים והתבניות מול מאגרי חולשות מוכרים (כמו Patchstack) כדי לגלות איזה רכיב לא מעודכן שימש כנקודת החדירה.
האם בדיקות אבטחה עלולות לפגוע באתר שלי?
סריקת אבטחה רגילה לקריאת קבצים אינה פוגעת באתר, אם כי היא עשויה להאט אותו מעט בזמן הסריקה עצמה בגלל צריכת משאבי שרת. הסכנה האמיתית טמונה בתכונות "ניקוי אוטומטי" שעלולות למחוק קבצי מערכת חשובים ולשבור את האתר. לכן תמיד מבצעים גיבוי מלא לפני הפעלת כלי ניקוי.
איך מנקים אתר מווירוסים ומחזירים אותו לאוויר בצורה בטוחה?
הדרך הבטוחה ביותר היא למחוק את כל קבצי האתר הנגועים מהשרת, לשחזר מגיבוי נקי שנוצר לפני הפריצה (או להחליף את קבצי הליבה והתוספים בקבצים חדשים מהמקור הרשמי), לסרוק ולנקות את מסד הנתונים ממשתמשים זרים וקוד מושתל, לעדכן את כל הרכיבים לגרסה האחרונה, ורק אז לפתוח את האתר מחדש.
איך אפשר לשפר את אבטחת האתר כדי למנוע פריצות בעתיד?
כדי למנוע פריצות עתידיות יש להפעיל חומת אש בענן (WAF) שמסננת תנועה עוינת, להקפיד על עדכון שוטף של תוספים ומערכת הניהול, למחוק תוספים שאינם בשימוש, לחייב אימות דו-שלבי (MFA) לכל המנהלים, ולוודא שחברת האחסון שלכם מבצעת גיבויים יומיים אוטומטיים לשרת חיצוני.
בשורה אחת
גילוי פריצה לאתר הוא ללא ספק חוויה מלחיצה, אבל כשפועלים לפי פרוטוקול מסודר, אפשר לצאת מהאירוע מהר וחזקים יותר. זכרו את סדר הפעולות: קודם כל מבודדים את האתר ושומרים גיבוי של הראיות, אחר כך נועלים סיסמאות, בודקים חובות דיווח, מבצעים בדיקת אבטחה לאתר לניקוי יסודי, ורק בסוף מקשיחים הגנות ומחזירים את האתר לאוויר.
אם אתם מרגישים שהטיפול הטכני מורכב מדי עבורכם, אל תהססו להיעזר באנשי מקצוע המתמחים בתגובה לאירועי סייבר כדי להבטיח שהנכס הדיגיטלי שלכם נקי ובטוח לחלוטין.